Ile kosztuje SOC — i ile kosztowałby atak zauważony dopiero rano, po kilku godzinach działania napastnika i zatrzymaniu części operacji?
Drugie pytanie lepiej pokazuje ekonomiczny sens monitoringu bezpieczeństwa 24/7. Jego koszt jest przewidywalny. Koszt późno wykrytego incydentu zależy od czasu bez analizy, liczby objętych zasobów i procesów, które trzeba zatrzymać. Monitoring nie gwarantuje, że atak nie wystąpi, lecz może skrócić drogę od sygnału do reakcji. Czas często przesądza, czy firma obsłuży incydent na jednym urządzeniu, czy rozpocznie wielodniowe odtwarzanie środowiska.
Co warto wiedzieć
- Koszt cyberataku obejmuje nie tylko dane i systemy, ale też przestój, utraconą sprzedaż, pracę ludzi, wsparcie zewnętrzne, komunikację, zobowiązania wobec klientów oraz skutki formalne.
- Brak obsługi alertów po godzinach tworzy lukę operacyjną. Narzędzie może zarejestrować zdarzenie o 02:00, ale bez analizy i eskalacji reakcja zacznie się dopiero rano.
- Nie istnieje jedna wiarygodna stawka za godzinę przestoju dla każdej firmy. Koszt trzeba policzyć na podstawie własnych przychodów, kosztów pracy, zależności procesów i celu odtworzeniowego.
- Monitoring 24/7 ogranicza straty tylko wtedy, gdy jest połączony z analizą, uprawnieniami, playbookami i procesem Incident Response.
- Porównując koszt SOC 24/7, warto zestawić go z kosztem akceptowanego czasu niewykrycia i przestoju, a nie wyłącznie z rocznym budżetem IT.
Koszt, którego nie widać w budżecie IT
Brak monitoringu 24/7 rzadko występuje w rachunku kosztów jako osobna pozycja. Luka staje się widoczna, gdy zdarzenie wykryte przez EDR, SIEM, firewall albo system tożsamości nie zostaje na czas zinterpretowane. Firma może mieć licencje, logi i reguły detekcji, a jednak nie mieć zdolności wykrywania cyberataków poza godzinami pracy. Alert czekający w skrzynce do 08:00 został wygenerowany, lecz biznesowo nie został obsłużony.
Koszt braku monitoringu to wartość dodatkowego czasu, większego zakresu incydentu i niepewności przy recovery. Rano zespół nie wie jeszcze, kiedy atak się zaczął, co zmieniono, czy można ufać kopiom i które systemy bezpiecznie uruchomić. Dla zarządu właściwe porównanie brzmi więc: przewidywalny koszt zdolności detekcji i reakcji kontra wpływ zdarzenia rozwijającego się bez nadzoru. Decyzja o braku dyżuru również jest decyzją o ryzyku i powinna mieć właściciela.
Co naprawdę kosztuje cyberatak
Określenie „koszt cyberataku” bywa sprowadzane do okupu, wymiany urządzeń albo wynagrodzenia firmy technicznej. W praktyce rachunek jest szerszy. Część pozycji można policzyć szybko, część ujawnia się po tygodniach, a niektóre koszty mają postać utraconych możliwości, których księgowość nie przypisze bezpośrednio do incydentu.
Nie każda pozycja wystąpi w każdym incydencie. Naruszenie danych osobowych nie zawsze wymaga zawiadomienia organu lub osób — zależy to od ryzyka i okoliczności. Gdy obowiązek istnieje, jakość informacji ma znaczenie. EDPB opisuje zakres zgłoszenia i możliwość uzupełniania informacji etapami. Późna detekcja nie przesądza oceny prawnej, ale utrudnia szybkie ustalenie faktów (EDPB: Data breaches).
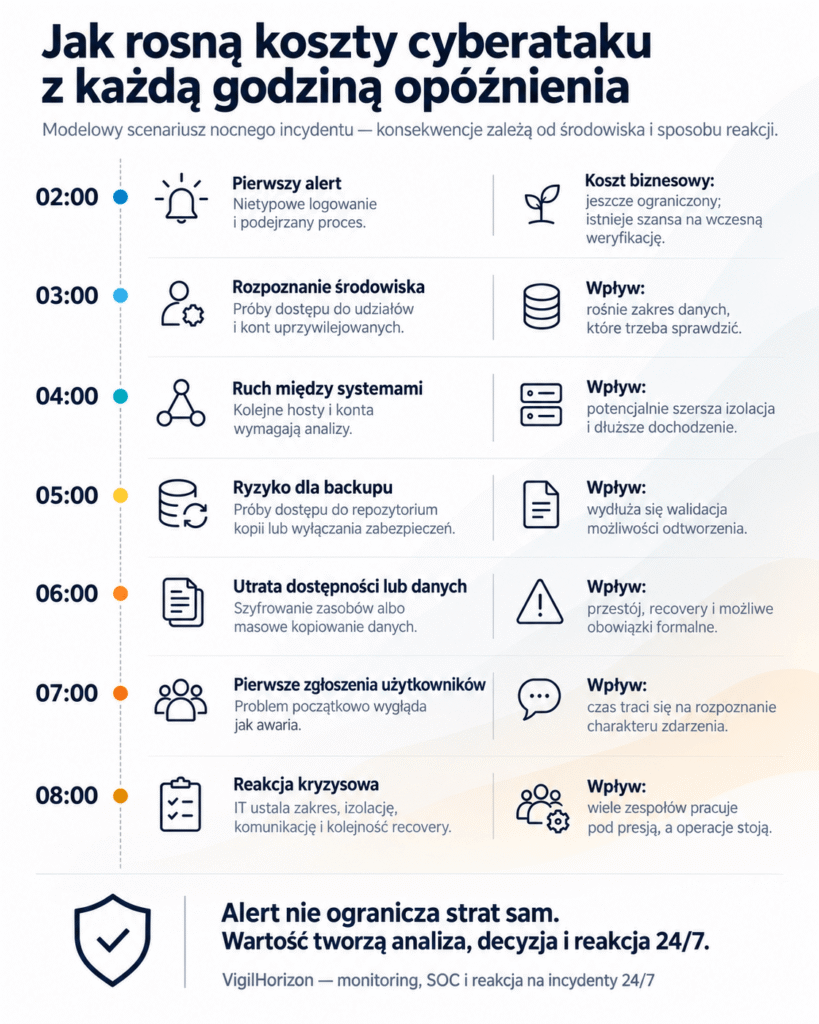
Osiem godzin bez reakcji: scenariusz 02:00–08:00
Rozważmy modelową firmę produkcyjno-dystrybucyjną. Ma EDR na stacjach roboczych, centralne logi, kopie zapasowe i administratorów dostępnych w dni robocze. Nie ma jednak całodobowej analizy bezpieczeństwa ani uzgodnionej ścieżki eskalacji nocnej.
02:00. Nietypowe logowanie i podejrzany proces wywołują alert EDR. Powiadomienie zostaje zapisane, ale nikt nie ocenia kontekstu.
03:00. Atakujący rozpoznaje udziały sieciowe i konta uprzywilejowane. Bez korelacji nikt nie łączy logowania, procesu i prób dostępu do serwera.
04:00. Dochodzi do ruchu między systemami. Zakres izolacji nie obejmuje już jednego urządzenia; kolejne hosty i konta wymagają sprawdzenia.
05:00. Napastnik próbuje uzyskać dostęp do kopii zapasowych lub wyłącza zabezpieczenia. Nawet nienaruszony backup wymaga później walidacji.
06:00. Rozpoczyna się szyfrowanie zasobów albo masowe kopiowanie danych. Pierwsze procesy tracą dostęp do plików i aplikacji.
07:00. Pracownicy zgłaszają niedostępność. Helpdesk początkowo traktuje ją jak awarię, więc czas upływa na rozpoznaniu charakteru zdarzenia.
08:00. Pełny zespół IT ustala zakres, izolację, komunikację, zabezpieczenie dowodów i kolejność recovery. Firma straciła nie tylko sześć godzin, lecz również możliwość ograniczenia zdarzenia przy najmniejszym zakresie.
To studium jest modelowe, nie opisuje klienta ani gwarantowanego przebiegu. Pokazuje mechanizm: kolejne godziny zwiększają liczbę zależności do sprawdzenia. Przy całodobowej analizie pierwszy alert mógłby zostać skorelowany, sklasyfikowany i przekazany do reakcji; wynik nadal zależałby od uprawnień i playbooka.
Ile kosztuje jedna godzina przestoju firmy
Nie istnieje jedna stawka dla wszystkich organizacji. Godzina niedostępności systemu rezerwacyjnego ma inny wpływ niż awaria poczty, a zatrzymanie produkcji — inny niż przerwa w księgowości. Znaczenie mają też pora, sezon, liczba użytkowników, praca ręczna i możliwość odrobienia zaległości.
Praktyczny kalkulator może opierać się na pięciu składnikach:
Koszt godziny przestoju = utracona marża lub wartość produkcji + koszt bezczynności pracowników + koszt obejść i nadrabiania + kary lub niewykonane SLA + koszt technicznej obsługi incydentu.
W kalkulacji warto używać marży albo wartości dodanej, a nie całego przychodu. Nie należy też liczyć dwa razy kosztu pracy zawartego już w wartości produkcji. Osobno oceń pełny przestój, pracę ograniczoną i nadrabianie.
Modelowy przykład obliczenia
Załóżmy wyłącznie na potrzeby obliczenia, że przez niedostępność systemu:
- 80 pracowników nie może wykonywać 60% zadań, a pełny koszt ich godziny pracy wynosi 85 zł;
- firma traci 12 000 zł marży na godzinę z niewykonanych operacji;
- ręczne obejścia i późniejsze nadrabianie kosztują 3 500 zł na godzinę przestoju;
- dodatkowy zespół techniczny i doradcy generują średnio 4 000 zł na godzinę aktywnej obsługi.
Koszt jednej godziny w tym modelu wynosi: 80 × 85 zł × 60% + 12 000 zł + 3 500 zł + 4 000 zł = 23 580 zł.
Przy ośmiu godzinach wpływu model daje 188 640 zł. To nie średnia rynkowa ani prognoza dla innej firmy, lecz ilustracja oparta na jawnych założeniach. Osobno mogą dojść koszty odtworzenia, analizy powłamaniowej i komunikacji.
Inwestycję w monitoring najlepiej porównać z kilkoma scenariuszami: incydentem na jednym hoście, czterogodzinnym ograniczeniem aplikacji i pełnym dniem przestoju procesu krytycznego. Taki przedział pomaga określić akceptowalne ryzyko.
Porównaj koszt monitoringu z godziną przestoju i czasem, przez który alert może pozostać bez analizy. Jeśli tych liczb nie znasz, sama niepewność jest ważnym wynikiem.
Jak monitoring bezpieczeństwa 24/7 ogranicza koszty
Monitoring zmienia ekonomię incydentu, gdy skraca drogę od sygnału do działania. Potrzebne są właściwe dane, reguły detekcji, analiza kontekstu, klasyfikacja, eskalacja i uzgodnione działania.
Sam monitoring nie gwarantuje krótszego przestoju. Bez dostępu do telemetryki, aktualnych kontaktów i mandatu do izolacji konta nawet szybka detekcja może nie przełożyć się na reakcję.
Dlatego SOC 24/7 należy oceniać jako zdolność operacyjną, a nie nazwę narzędzia. VigilHorizon rozdziela podstawowe alertowanie od modelu, w którym zdarzenia są analizowane, klasyfikowane i eskalowane zgodnie z uzgodnionymi zasadami. Zakres reakcji musi wynikać z umowy, architektury i odpowiedzialności po stronie klienta oraz dostawcy.
Trzeba też zdefiniować „24/7”: czy działa tylko infrastruktura, czy zespół analizuje alerty; jaki jest czas analizy; kto odbiera eskalację; czy SOC może izolować zasoby, czy jedynie rekomenduje działanie. Bez tych odpowiedzi firma może kupić ciągłość technologii bez ciągłości reakcji.
Największy koszt to utracony czas: MTTD, MTTR i Incident Response
Dwa wskaźniki przekładają bezpieczeństwo na czas. MTTD opisuje średni czas wykrycia. MTTR bywa definiowany jako czas reakcji, naprawy albo przywrócenia, więc organizacja musi wskazać początek i koniec pomiaru. Zasady szerzej omawia materiał MTTD i MTTR — dlaczego czas wykrycia decyduje o skali incydentu.
Niski MTTD bez reakcji daje wiedzę, ale nie zawsze ogranicza straty. Sprawny zespół niewiele zdziała, jeśli otrzyma informację dopiero po zatrzymaniu procesów. Potrzebny jest cały łańcuch:
- sygnał trafia z systemów objętych widocznością;
- zdarzenie jest analizowane i zestawiane z kontekstem;
- incydent otrzymuje priorytet odpowiadający wpływowi na biznes;
- właściwe osoby dostają eskalację;
- uruchamiany jest playbook ograniczenia skutków;
- usługi wracają w kontrolowany sposób;
- wnioski aktualizują detekcje, procedury i architekturę.
NIST SP 800-61 Rev. 3 ujmuje przygotowanie, detekcję, reakcję i odtwarzanie w zarządzaniu ryzykiem (NIST, Incident Response Recommendations). Inwestycja w monitoring powinna więc obejmować technologię oraz gotowość ludzi i procesu.
Incident Response określa, kto klasyfikuje zdarzenie, zatwierdza izolację, zabezpiecza dowody i ustala kolejność recovery. Brak tych odpowiedzi często wydłuża MTTR bardziej niż techniczne czynności.
Model ograniczania ryzyka: ludzie, procesy i technologia
Zdolność monitoringu 24/7 zaczyna się od systemów i procesów, których niedostępność tworzy największy koszt. Dopiero potem dobiera się dane, detekcje, dyżur i reakcję.
Samoocena: ile może kosztować godzina przestoju w Twojej organizacji
Do pierwszej oceny wystarczy warsztat finansów, IT i właścicieli procesów. Dla każdego systemu krytycznego odpowiedz:
- Jaka część marży lub produkcji zależy od systemu?
- Ilu pracowników traci możliwość pracy i w jakim procencie?
- Czy operacje można prowadzić ręcznie, jak długo i jakim kosztem?
- Jakie kary SLA lub koszty opóźnień mogą wystąpić?
- Ile kosztuje godzina obsługi technicznej?
- Jaki jest realistyczny czas wykrycia incydentu w nocy, weekend i święto?
- Kto ma mandat do izolacji konta, hosta lub usługi?
- Czy kopie zapasowe są testowane i chronione przed dostępem z zaatakowanego środowiska?
- Jak długo logi pozwalają odtworzyć oś czasu zdarzenia?
- Kiedy zarząd, dział prawny, DPO i komunikacja otrzymują informację?
Koszt godziny bez czasu niewykrycia daje niepełny rachunek. Czas alertowania bez czasu decyzji i izolacji myli widoczność z reakcją. Wynik powinien prowadzić do listy luk, właścicieli i terminów.
VigilHorizon może zacząć od analizy środowiska i obsługi alertów, a następnie dobrać zakres SOC 24/7 do ryzyka. Poziom usługi powinien odpowiadać kosztowi przestoju, krytyczności procesów i uprawnieniom do reakcji.
Podsumowanie
Brak monitoringu bezpieczeństwa 24/7 nie ma jednej ceny. Jego koszt ujawnia się jako dodatkowy czas działania napastnika, szerszy zakres analizy, dłuższy przestój i większa niepewność przy odtwarzaniu. Pytanie „ile kosztuje SOC?” bez wyceny czasu niewykrycia i godziny przestoju jest niepełne.
Monitoring ogranicza ryzyko, gdy alert prowadzi do analizy, decyzji i działania. Właściwe dane, całodobowa obsługa, playbooki, role, backup i ćwiczenia nie eliminują cyberataków, ale razem mogą zmniejszyć ich wpływ.
Jeżeli nie wiesz, kto analizuje alerty poza godzinami pracy, jaki jest czas eskalacji i ile kosztuje przestój systemu krytycznego, zacznij od udokumentowania tych trzech luk. Następnie można porównać model własnego dyżuru, wsparcia hybrydowego i zewnętrznego SOC. VigilHorizon pomaga przeprowadzić taką analizę bezpieczeństwa i dobrać zakres monitoringu oraz reakcji do realnego ryzyka organizacji — bez zakładania z góry jednego modelu dla wszystkich.
Najczęściej zadawane pytania (FAQ)
Dowiedz się więcej
- MTTD i MTTR — dlaczego czas wykrycia decyduje o skali incydentu
- Czym jest SOC 24/7 i dlaczego monitoring nie wystarcza?
- Incident Response — jak wygląda reakcja na cyberatak krok po kroku?
- SIEM w firmie — dlaczego samo wdrożenie nie zwiększa bezpieczeństwa
- Audyt bezpieczeństwa IT — co obejmuje i kiedy warto go wykonać?