
O nas
Bezpieczeństwo zaczyna się od wykrycia incydentu i reakcji na czas
VigilHorizon łączy specjalistów SOC i NOC. W uzgodnionym zakresie analizujemy zagrożenia, prowadzimy autoryzowane działania ograniczające incydenty i wspieramy dostępność usług przez całą dobę.
Łączymy doświadczenie w utrzymaniu infrastruktury, obsłudze awarii i cyberbezpieczeństwie. Budujemy usługi wokół konkretnych potrzeb organizacji: widoczności stanu systemów, analizy zagrożeń oraz uzgodnionej reakcji. Zakres monitorowania, odpowiedzialność zespołów i zasady współpracy określamy przed uruchomieniem usługi.
Nie wystarczy spełniać standardów. Trzeba działać operacyjnie.
Spełnienie wymagań formalnych nie oznacza bezpieczeństwa.
Organizacja może mieć EDR, SIEM, procedury, a mimo to nie wykryć incydentu na czas.
Alert jest sygnałem wymagającym oceny w kontekście organizacji. SIEM może automatycznie analizować zdarzenia i uruchamiać skonfigurowane działania, a zespół odpowiada za reguły, eskalację i nadzór nad reakcją. Właśnie ten podział odpowiedzialności ustalamy w ramach usługi.
VigilHorizon zapewnia zdolność operacyjną:
• monitoring bezpieczeństwa IT i analiza 24/7
• korelacja zdarzeń (SIEM / XDR)
• zarządzanie incydentami
• playbooki reakcji
• odpowiedzialność za działania
Łączymy technologię, proces i ludzi w jeden system bezpieczeństwa operacyjnego.
Nasza Misja
Łączymy wykrywanie zagrożeń z autoryzowaną reakcją
Budujemy operacyjne bezpieczeństwo IT oparte na wykrywaniu, analizie i reakcji na incydenty 24/7. Nie opieramy się na samych narzędziach i monitoringu. Zapewniamy zdolność działania w momencie incydentu. Nasze rozwiązania zapewniają ciągłą analizę zdarzeń 24/7, korelację danych oraz szybką reakcję na zagrożenia, wspierając organizacje w utrzymaniu stabilności i bezpieczeństwa środowiska IT.
Łączymy detekcję zagrożeń z reakcją operacyjną, aby ograniczać zasięg incydentów i ich wpływ na działalność organizacji. Usługa obejmuje analizę i obsługę incydentów 24/7 w uzgodnionym środowisku, z określonymi procedurami i uprawnieniami.
Dlaczego VigilHorizon?
• doświadczenie w realnych incydentach bezpieczeństwa
• operacyjny SOC 24/7 – nie tylko monitoring
• integracja SOC, NOC i Observability
• odpowiedzialność za reakcję na incydent
Nie dostarczamy narzędzi.
Zapewniamy zdolność działania w momencie incydentu.
Nasze Wartości
Zaufanie, współpraca, odpowiedzialność
Ludzie
Są źródłem naszej siły. Utrzymujemy środowisko biznesowe, które sprzyja motywacji, pracy zespołowej i poświęceniu się zadaniom poprzez uczciwość, zaufanie i szacunek do siebie nawzajem.
Szacunek
Szacunek kieruje wszystkimi naszymi codziennymi interakcjami – między sobą, z naszymi klientami, a nawet z naszymi produktami.
Uczciwość
Dążymy do utrzymania najwyższego poziomu etycznego postępowania w wypełnianiu naszych obowiązków wobec naszych klientów, dostawców i społeczności.
Założyciele
VigilHorizon powstał z inicjatywy Jakuba Marciniaka i Huberta Pasternaka.
Założyciele łączą doświadczenie w utrzymaniu infrastruktury i cyberbezpieczeństwie. Zakres VigilHorizon dopasowujemy do potrzeb zespołu: od monitoringu i automatycznych alertów po całodobową obsługę awarii i incydentów bezpieczeństwa. W planach NOC, SOC i Enterprise ustalamy również odpowiedzialność za działania, uprawnienia i zasady eskalacji.
To operacyjna zdolność:
• wykrycia incydentu
• analizy zagrożenia
• reakcji na incydenty w czasie rzeczywistym
24 godziny na dobę.
Budujemy rozwiązania, które łączą wykrywanie zagrożeń, analizę i uzgodnioną reakcję, aby ograniczać skutki incydentów dla biznesu.
Współzałożyciele
Ludzie, którzy tworzą VigilHorizon
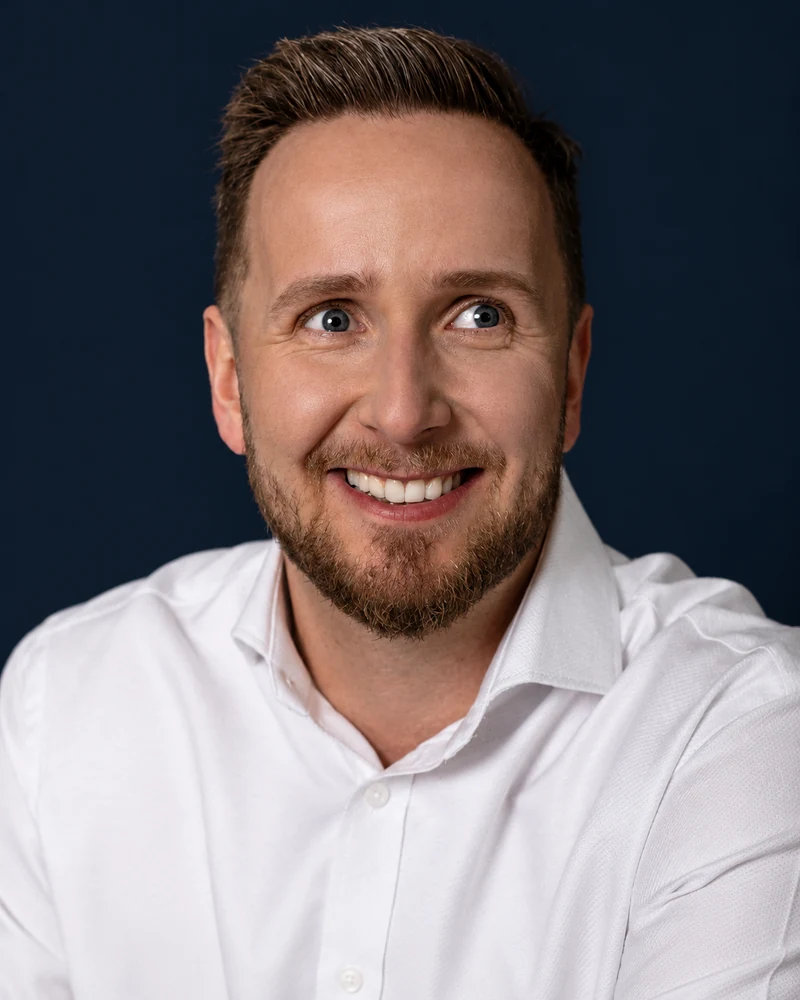
Jakub Marciniak
CEO
Współzałożyciel i CEO VigilHorizon. Odpowiada za rozwój biznesu, sprzedaż i marketing oraz relacje z klientami i partnerami. Koncentruje się na budowaniu marki, rozwoju oferty i jasnym komunikowaniu wartości usług cyberbezpieczeństwa. Łączy znajomość branży IT z rozumieniem celów biznesowych klientów, pomagając im określić potrzeby i zakres współpracy. Współpracuje z zespołem technicznym, aby oferta odpowiadała priorytetom, możliwościom i skali organizacji. Stawia na przejrzysty proces sprzedaży, partnerskie relacje i długofalowy rozwój firmy.
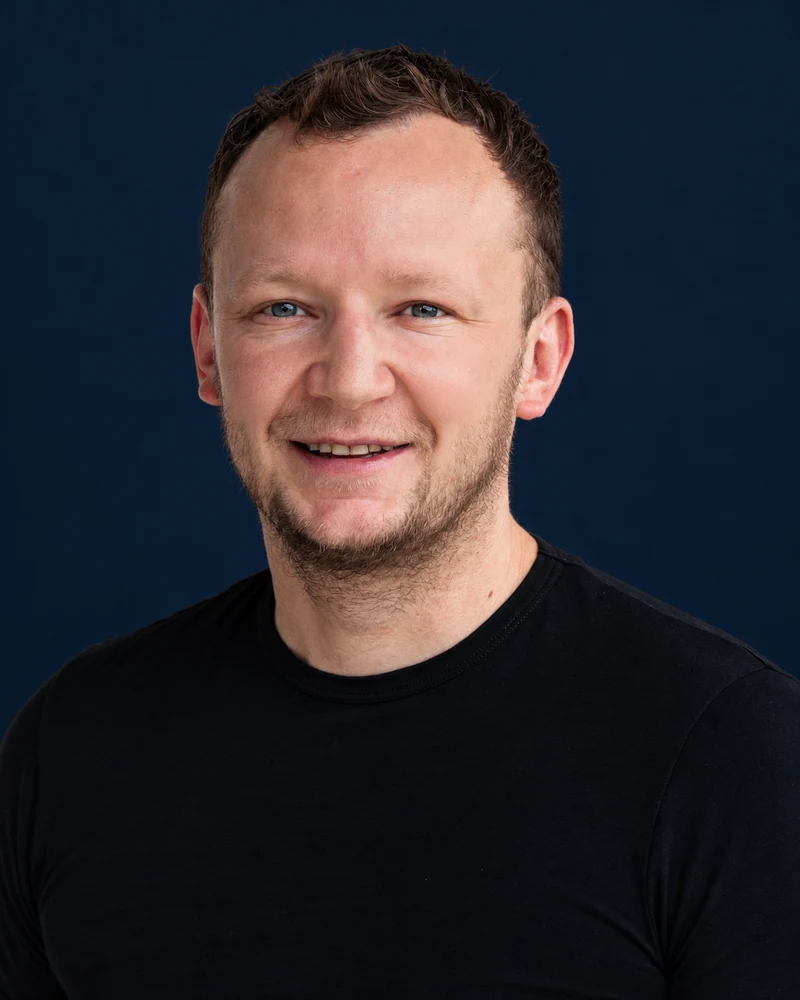
Hubert Pasternak
CISO / CTO
Współzałożyciel oraz CISO / CTO VigilHorizon. Odpowiada za kierunek technologiczny firmy i strategię bezpieczeństwa oferowanych usług. Łączy rozwój architektury IT z zarządzaniem ryzykiem, tak aby decyzje technologiczne wspierały cele biznesowe i odporność organizacji. Nadzoruje dobór i integrację rozwiązań, standardy bezpieczeństwa oraz procesy wykrywania i obsługi incydentów. Wspiera zespoły techniczne w przekładaniu wymagań na spójne, skalowalne rozwiązania. Jego podejście opiera się na świadomym zarządzaniu technologią, jasnej odpowiedzialności i ciągłym doskonaleniu ochrony środowisk klientów.
Scenariusze edukacyjne
Od sygnału do decyzji i działania
Zobacz, jak zespoły SOC i NOC mogą współpracować w różnych sytuacjach. Każdy scenariusz pokazuje rozpoznanie, możliwe działania oraz ich ograniczenia.
1 / 6
Podejrzane logowania w środowisku produkcyjnym
Sytuacja i rozpoznanie
Nietypowe logowania poza godzinami pracy mogą wskazywać na nadużycie konta lub wymagać innego wyjaśnienia. SOC analizuje zdarzenia z uzgodnionych źródeł i ustala ich kontekst.
Działania zespołów
Po potwierdzeniu zagrożenia możliwe działania obejmują ograniczenie dostępu, izolację wskazanego zasobu i koordynację z utrzymaniem produkcji — zgodnie z nadanymi uprawnieniami.
Cel i ograniczenia
Celem jest ograniczenie rozprzestrzeniania incydentu. Decyzje muszą uwzględniać bezpieczeństwo procesu produkcyjnego; nie oznacza to gwarancji braku przestoju.
Nietypowy ruch i spadek dostępności sklepu
Sytuacja i rozpoznanie
Wzrost obciążenia sklepu i nietypowy ruch mogą wynikać z popytu, awarii lub ataku. NOC sprawdza dostępność i wydajność, a SOC bada oznaki nadużycia.
Działania zespołów
Korelacja danych pomaga ustalić przyczynę. Uzgodnione działania mogą obejmować zmianę reguł ochrony, współpracę z dostawcą łącza lub eskalację do administratora aplikacji.
Cel i ograniczenia
Wynik zależy od charakteru zdarzenia i dostępnych zabezpieczeń. Ochrona przed DDoS lub przebudowa aplikacji wymaga osobno ustalonego zakresu.
Podejrzana aktywność konta w systemach finansowych
Sytuacja i rozpoznanie
Podejrzana aktywność konta z dostępem do systemów finansowych wymaga sprawdzenia tożsamości, sesji i powiązanych zdarzeń. Sam alert nie przesądza o wycieku danych.
Działania zespołów
SOC może ograniczyć dostęp zgodnie z uprawnieniami, zbadać dostępne ślady i koordynować obsługę. NOC wspiera ocenę wpływu działań na dostępność objętych usług.
Cel i ograniczenia
Dokumentacja operacyjna opisuje wykonane działania i ograniczenia ustaleń. Kwalifikacja obowiązków zgłoszeniowych i zgodności z DORA lub KSC wymaga odrębnej oceny; scenariusz nie dowodzi braku wycieku ani przestoju.
Podejrzenie ransomware w urzędzie
Sytuacja i rozpoznanie
Pracownicy zgłaszają niedostępne pliki, a monitoring rejestruje masowe zmiany na udziale sieciowym. SOC sprawdza oznaki szyfrowania i zakres zdarzenia; NOC ustala, które usługi urzędu przestały działać.
Działania zespołów
W ramach uprawnień zespół izoluje objęte incydentem zasoby, zabezpiecza dostępne ślady i chroni środowisko kopii zapasowych. Z urzędem ustala priorytety obsługi mieszkańców oraz kolejność bezpiecznego odtwarzania usług.
Cel i ograniczenia
Celem jest ograniczenie zasięgu ataku i kontrolowane przywrócenie pracy. Czas odzyskania usług zależy od skali incydentu, dostępności sprawdzonych kopii oraz usunięcia przyczyny kompromitacji.
Materiał uzupełniający: CISA — #StopRansomware Guide
Nieautoryzowane przekazywanie poczty w Microsoft 365
Sytuacja i rozpoznanie
W skrzynce pojawia się reguła przekazująca wiadomości na nieznany adres. SOC analizuje dostępne logi logowań i audytu, potwierdza z użytkownikiem zasadność zmiany oraz sprawdza inne oznaki przejęcia konta.
Działania zespołów
Uprawniony zespół ogranicza dostęp, unieważnia sesje i usuwa nieautoryzowane reguły. Resetuje hasło zgodnie z konfiguracją tożsamości oraz weryfikuje metody MFA, zgody aplikacji i powiązaną aktywność.
Cel i ograniczenia
Celem jest odzyskanie kontroli nad kontem i ustalenie możliwego ujawnienia informacji. Usunięcie reguły nie cofa wysłanej poczty; zakres ustaleń zależy od dostępnych logów i okresu ich przechowywania.
Materiał uzupełniający: Microsoft — Respond to a compromised cloud email account
Kopia zapasowa zakończona sukcesem, ale aplikacja nie startuje
Sytuacja i rozpoznanie
Podczas zaplanowanego testu udaje się przywrócić serwer, lecz aplikacja nie działa. NOC sprawdza zależności: bazę danych, tożsamość, sieć i konfigurację. Status zadania backupu nie potwierdza odtworzenia całej usługi.
Działania zespołów
Zespół przeprowadza uzgodnioną próbę w odseparowanym środowisku, dokumentuje brakujące zależności i wspólnie z właścicielem aplikacji sprawdza jej działanie. Mierzy czas przywrócenia oraz aktualność odzyskanych danych.
Cel i ograniczenia
Wyniki służą poprawie procedury odtworzenia i ocenie przyjętych celów. Test dotyczy wskazanej aplikacji i warunków; jego powodzenie nie gwarantuje identycznego wyniku podczas rzeczywistego incydentu.
Materiał uzupełniający: NIST SP 800-184 — Guide for Cybersecurity Event Recovery
Scenariusze mają charakter edukacyjny. Ilustrują możliwy przebieg zdarzeń; nie opisują udokumentowanych realizacji klientów ani nie stanowią obietnicy czasu reakcji lub wyniku usługi.
Pytania i odpowiedzi
Najczęściej zadawane pytania o SOC 24/7 i podejście VigilHorizon
Jak działa Wasz SOC 24/7?
SOC 24/7 to nie tylko monitoring, ale ciągła analiza zdarzeń i reakcja na incydenty. Monitorujemy infrastrukturę, logi, użytkowników i sieć, a następnie korelujemy dane (SIEM/XDR), aby wykryć realne zagrożenia. Kluczowa różnica: nie tylko widzimy alerty – analizujemy je i reagujemy w czasie rzeczywistym.
Dlaczego monitoring bezpieczeństwa IT nie wystarcza?
Monitoring generuje alerty, ale nie zapewnia ich analizy ani reakcji. Bez SOC:
• alerty pozostają bez weryfikacji
• incydenty rozwijają się niezauważone
• czas wykrycia znacząco się wydłuża
Monitoring bez reakcji nie zapewnia bezpieczeństwa.
Czy NIS2 wymaga SOC 24/7?
NIS2 wymaga odpowiednich i proporcjonalnych środków zarządzania ryzykiem, obejmujących obsługę incydentów. SOC 24/7 może wspierać realizację tych zadań, ale sposób organizacji monitorowania i reakcji należy dobrać do ryzyka oraz właściwych wymagań. Zakup planu nie potwierdza pełnej zgodności organizacji.
Czy SIEM bez SOC wystarczy?
SIEM automatycznie koreluje i analizuje dane bezpieczeństwa. Zależnie od produktu, konfiguracji i integracji z SOAR lub innymi narzędziami może również uruchamiać zatwierdzone działania. Obsługa incydentów wymaga właściciela procesu, kontekstu biznesowego, uprawnień, reguł eskalacji i nadzoru nad automatyzacją.
Jak szybko jesteście w stanie wykryć incydent?
Czas wykrycia (MTTD) zależy od kontekstu zdarzeń, ale w modelu SOC 24/7 analiza alertów odbywa się w czasie rzeczywistym. Kluczowa zasada: czas wykrycia decyduje o skali incydentu. Im szybciej incydent zostanie wykryty, tym mniejsze są jego skutki.
Co wyróżnia VigilHorizon?
Nie dostarczamy narzędzi – zapewniamy zdolność operacyjną.
Łączymy:
• monitoring bezpieczeństwa IT
• korelację zdarzeń (SIEM/XDR)
• zarządzanie incydentami
• playbooki reakcji
To pozwala nie tylko wykryć incydent, ale go zatrzymać.
Co się dzieje, gdy incydent wystąpi w nocy?
Jeżeli alerty poza godzinami pracy nie mają wyznaczonego właściciela, reakcja może się opóźnić. W modelu SOC 24/7:
• alert jest weryfikowany zgodnie z priorytetem i uzgodnionym SLA
• potwierdzony incydent otrzymuje właściciela i ścieżkę eskalacji
• autoryzowana reakcja jest prowadzona zgodnie z playbookiem
Dlatego ciągłość działania SOC jest kluczowa.
Kontakt
Nie wiesz, czy wykryjesz incydent na czas?
Sprawdź, czy alerty w Twojej organizacji mają wyznaczonego właściciela także poza godzinami pracy. Porozmawiajmy o źródłach danych, sposobie analizy, eskalacji i uprawnieniach do reakcji. Na tej podstawie ustalimy, które elementy monitoringu, SOC lub NOC warto objąć współpracą.
lub