Gdy ktoś słyszy „Security Operations Center”, często wyobraża sobie zaciemnione pomieszczenie, ścianę monitorów i analityków obserwujących alerty. To efektowny, ale niepełny obraz.
Nowoczesny SOC 24/7 jest centrum operacyjnym. Łączy dane, technologie, analityków, procedury i odpowiedzialność. Ma ustalić, co się dzieje, ocenić ryzyko i uruchomić działania, zanim zagrożenie wpłynie na biznes.
Co warto wiedzieć
- SOC 24/7 to stała zdolność wykrywania, analizy, eskalacji i koordynowania reakcji, a nie pojedyncze narzędzie.
- Alert nie jest jeszcze incydentem. Najpierw trzeba go wzbogacić o kontekst, zweryfikować i ocenić jego znaczenie dla organizacji.
- SIEM, EDR/XDR, SOAR i Threat Intelligence wspierają analityków, lecz nie zastępują wiedzy o środowisku ani decyzji biznesowych.
- Tryb 24/7 ma znaczenie dlatego, że zagrożenie rozwija się także w nocy, w weekendy i w święta. Alert pozostawiony do rana może oznaczać wielogodzinne okno dla napastnika.
- Dojrzały SOC nie kończy pracy po izolacji urządzenia. Dokumentuje incydent, rekomenduje zmiany i wykorzystuje wnioski do poprawy detekcji oraz procedur.
SOC 24/7: centrum decyzji, nie sala monitorów
Centrum operacji bezpieczeństwa odbiera wiele sygnałów. Część opisuje zwykłe działania użytkowników, część wynika z błędnej konfiguracji, a tylko niektóre wskazują na realne zagrożenie. Wartość SOC polega na oddzieleniu szumu od sytuacji wymagających reakcji.
Dlatego liczba alertów niewiele mówi o bezpieczeństwie. Ważniejsze jest, czy SOC widzi kluczowe obszary środowiska, potrafi łączyć zdarzenia, zna znaczenie użytkownika lub systemu, szybko rozpoczyna analizę i działa według uzgodnionej ścieżki eskalacji. Narzędzia dostarczają sygnały, ale dopiero SOC nadaje im znaczenie i uruchamia proces.
Od czego zaczyna się praca SOC
Praca SOC zaczyna się przed pierwszym alertem: od ustalenia, co organizacja chce chronić, które systemy są krytyczne i skąd mają pochodzić dane. Bez tego centrum może analizować tysiące zdarzeń, a nie widzieć najważniejszego obszaru.
Typowe źródła telemetrii obejmują:
- EDR/XDR – aktywność na stacjach i serwerach;
- firewalle i sieć – połączenia, blokady i anomalie ruchu;
- Active Directory i systemy tożsamości – logowania, konta i zmiany uprawnień;
- Microsoft 365 i pocztę – logowania, reguły skrzynki i podejrzane wiadomości;
- chmurę, aplikacje i bazy danych – zmiany konfiguracji, dostęp i zdarzenia dotyczące danych;
- skanery podatności i Threat Intelligence – dodatkowy kontekst ryzyka.
Samo podłączenie źródła nie zapewnia widoczności. Dane muszą być kompletne, dostępne na czas i powiązane z kontekstem organizacji. Nazwa hosta ma ograniczoną wartość, jeśli analityk nie wie, czy dotyczy komputera testowego, stacji członka zarządu czy systemu krytycznego.
W podejściu VigilHorizon wdrożenie SOC nie zaczyna się więc od obietnicy „zbierania wszystkiego”. Zaczyna się od ustalenia priorytetów biznesowych, zakresu odpowiedzialności, źródeł niezbędnych do detekcji oraz sposobu reakcji. Dzięki temu monitoring bezpieczeństwa jest projektowany wokół realnego ryzyka, a nie wyłącznie możliwości narzędzia.
Co dzieje się po pojawieniu się alertu
Alert jest hipotezą: system zauważył aktywność spełniającą określony warunek. Dopiero analiza pozwala ustalić, czy to fałszywy alarm, działanie dozwolone czy rzeczywisty incydent.
Modelowy proces obsługi wygląda następująco:
Alert → wzbogacenie i korelacja → priorytetyzacja → analiza → potwierdzenie lub odrzucenie → eskalacja i reakcja → zamknięcie → wnioski
Kim są analitycy SOC
Podział na Tier 1, Tier 2 i Tier 3 porządkuje obsługę zdarzeń według ich złożoności. Granice ról mogą się różnić, ale model kieruje problem do właściwych kompetencji.
Tier 1 nie jest tylko „przekaźnikiem alertów”. Musi rozpoznać istotne informacje i pilność sytuacji. Tier 2 buduje szerszy obraz, a Tier 3 rozwiązuje problemy wykraczające poza standardową procedurę. SOC wspierają też specjaliści od inżynierii detekcji, automatyzacji, Threat Intelligence i Incident Response.
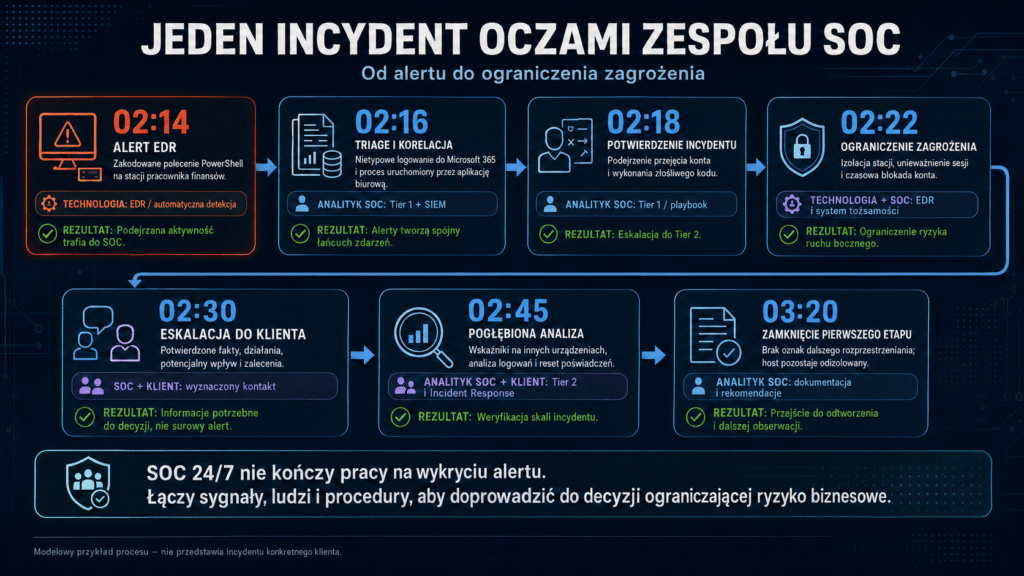
Jeden incydent oczami zespołu SOC
Poniższy scenariusz jest przykładem modelowym. Pokazuje sposób współpracy narzędzi, analityków i procedur, a nie opis rzeczywistego incydentu konkretnego klienta.
02:14 – pierwszy alert
EDR wykrywa zakodowane polecenie PowerShell na stacji pracownika finansów. Może to być legalny skrypt, ale reguła przekazuje ryzykowny sygnał do SOC.
02:16 – korelacja i triage
Tier 1 sprawdza użytkownika, urządzenie i wcześniejszą aktywność. SIEM wskazuje logowanie do Microsoft 365 z nietypowej lokalizacji, a EDR – uruchomienie procesu przez aplikację biurową. Sygnały tworzą spójny łańcuch.
02:18 – potwierdzenie incydentu
Zdarzenie zostaje sklasyfikowane jako podejrzenie przejęcia konta i wykonania złośliwego kodu. Ze względu na dostęp do zasobów finansowych uruchamiany jest playbook i eskalacja do Tier 2.
02:22 – ograniczenie zagrożenia
Stacja zostaje odizolowana w EDR, sesje unieważnione, a konto czasowo zablokowane. SOC zabezpiecza dane do analizy. Ogranicza to możliwość ruchu bocznego, ale nie kończy dochodzenia.
02:30 – eskalacja do klienta
Kontakt po stronie klienta otrzymuje klasyfikację, potwierdzone fakty, wykonane działania, potencjalny wpływ i zalecenia – informacje potrzebne do decyzji, a nie surowy alert.
02:45 – pogłębiona analiza i Incident Response
Tier 2 szuka tych samych wskaźników na innych urządzeniach oraz analizuje logowania i dostęp do sieci. Klient potwierdza, że użytkownik nie wykonywał tych działań. Rozpoczyna się reset poświadczeń i kontrola pozostałych sesji.
03:20 – zamknięcie pierwszego etapu
Nie wykryto dalszego rozprzestrzeniania. Host pozostaje odizolowany do oczyszczenia lub odtworzenia. SOC zapisuje oś czasu i rekomendacje, a incydent jest obserwowany do bezpiecznego przywrócenia stacji i konta.
Jakie technologie pracują w tle
Technologie SOC pełnią różne role. Żadna nie zastępuje całego procesu.
Automatyzacja sprawdza się w powtarzalnym zbieraniu kontekstu. Decyzja o odłączeniu systemu krytycznego może jednak zatrzymać sprzedaż, produkcję lub obsługę klientów. Dlatego SOC uzgadnia, które działania wykonuje automatycznie, które wymagają zatwierdzenia, a które należą do właściciela systemu.
Dlaczego SOC działa 24/7
Cyberzagrożenia nie respektują godzin pracy. Napastnik może celowo wykorzystać moment ograniczonej dostępności administratorów i decydentów.
Tryb 24/7 wymaga nie tylko obecności analityka, ale całego modelu:
- przekazywania zmian bez utraty kontekstu,
- jednoznacznych priorytetów i czasów reakcji,
- aktualnych danych kontaktowych,
- dyżurów po stronie klienta dla krytycznych eskalacji,
- uprawnień i playbooków działania,
- dokumentacji pozwalającej kontynuować analizę.
Alert zauważony o 02:14, ale pozostawiony bez interpretacji do 08:00, nie daje organizacji realnej detekcji 24/7. System działał całą dobę. Proces bezpieczeństwa – nie.
Istotne są więc MTTD i MTTR: czas wykrycia oraz reakcji. Niski MTTD nie wystarczy, jeśli nikt nie podejmuje decyzji, a działanie bez analizy może wywołać niepotrzebny przestój. SOC powinien skracać oba czasy, zachowując proporcjonalność.
Co odróżnia nowoczesny SOC od zwykłego monitoringu
Monitoring zapewnia widoczność. SOC wykorzystuje ją do oceny zagrożenia i organizowania reakcji. Różnica dotyczy odpowiedzialności za wynik procesu.
Monitoring jest fundamentem widoczności, ale nie pełną zdolnością ochrony, jeśli po alercie brakuje analizy, decyzji i reakcji.
Podobnie samo wdrożenie SIEM nie tworzy SOC. Ktoś musi dbać o źródła, rozwijać detekcję, weryfikować alerty i uruchamiać działania. Szerzej opisujemy to w artykule SIEM w firmie — dlaczego samo wdrożenie nie zwiększa bezpieczeństwa.
Jak wygląda współpraca SOC z klientem
SOC działa w procesach organizacji, na podstawie jej danych i w granicach uzgodnionej odpowiedzialności. Jakość współpracy wpływa więc na skuteczność usługi.
Onboarding i ustalenie odpowiedzialności
Na początku identyfikuje się systemy krytyczne, właścicieli, źródła danych, kanały kontaktu i typy incydentów. Uzgadnia się działania SOC, zatwierdzanie izolacji i eskalację nocną.
Obsługa bieżąca
Komunikat o incydencie powinien odpowiadać na pięć pytań:
- Co zostało wykryte?
- Jakie fakty potwierdzono?
- Jakich użytkowników, urządzeń lub usług dotyczy sytuacja?
- Co już wykonano?
- Jakiej decyzji lub działania oczekuje się od klienta?
Eskalacja i Incident Response
W incydencie krytycznym SOC współpracuje z IT, właścicielami systemów i zespołem kryzysowym, a w razie potrzeby także z działem prawnym, compliance i komunikacją. SOC zapewnia analizę i koordynację techniczną, a klient podejmuje decyzje biznesowe.
Więcej o pełnym procesie containment, eradication i recovery znajduje się w materiale Incident Response – jak wygląda reakcja na cyberatak krok po kroku.
Raportowanie i ciągłe doskonalenie
Raport powinien pokazywać najważniejsze incydenty, czas obsługi, źródła ryzyka, trendy i zalecenia. Wnioski służą do strojenia reguł, uzupełniania telemetrii i aktualizacji playbooków.
Takie podejście przyjmuje VigilHorizon: SOC 24/7 jest usługą operacyjną, a nie sprzedażą kolejnego panelu. Punktem odniesienia pozostaje zdolność organizacji do wykrycia, zrozumienia i ograniczenia incydentu – również wtedy, gdy wewnętrzny zespół nie pracuje.
Podsumowanie
Nowoczesny SOC 24/7 nie jest pomieszczeniem pełnym monitorów. Łączy telemetrię, technologie, kompetencje analityków, automatyzację, playbooki i jasno przypisaną odpowiedzialność.
Jego wartość ujawnia się w drodze od alertu do decyzji: wzbogaceniu sygnału, korelacji, ocenie w kontekście organizacji i przełożeniu wyniku na proporcjonalne działanie.
VigilHorizon patrzy na SOC właśnie z tej perspektywy. Nie jako na odizolowane narzędzie, lecz jako na część operacji klienta: z uzgodnioną eskalacją, wsparciem Incident Response, raportowaniem i ciągłym doskonaleniem. Technologia przyspiesza analizę, ale realną ochronę tworzą ludzie, proces i odpowiedzialność.
Jeśli nie masz pewności, kto analizuje alerty w nocy, ile trwa przejście od detekcji do działania i czy krytyczny incydent uruchomi przewidywalny proces, warto sprawdzić gotowość organizacji przed pierwszym poważnym zdarzeniem. Porozmawiaj z ekspertami VigilHorizon o analizie potrzeb i modelu SOC 24/7 dopasowanym do Twojego środowiska.
Najczęściej zadawane pytania (FAQ)
Dowiedz się więcej:
- Czym jest SOC 24/7? Jak działa Security Operations Center i dlaczego monitoring nie wystarcza
- SIEM w firmie — dlaczego samo wdrożenie nie zwiększa bezpieczeństwa
- EDR, XDR i MDR — czym się różnią i kiedy naprawdę chronią firmę
- MTTD i MTTR — dlaczego czas wykrycia decyduje o skali incydentu
- Incident Response – jak wygląda reakcja na cyberatak krok po kroku