Audyt zgodności z NIS2 ocenia zdolność organizacji do zarządzania ryzykiem, wykrywania incydentów i szybkiej reakcji. Gdy na posiedzeniu zarządu pada pytanie „Czy jesteśmy gotowi?”, odpowiedź daje stan tych zdolności, poparty dowodami. Audyt NIS2 dla firm porządkuje je według wymagań, które weszły w życie 3 kwietnia 2026 r. z nowelizacją ustawy o krajowym systemie cyberbezpieczeństwa (KSC) wdrażającą dyrektywę NIS2. Jego wartość widać w planie działań, do którego raport jest dopiero wstępem.
Najważniejsze informacje:
- Audyt bada zdolności, nie zakupy. Sprawdza zarządzanie ryzykiem, wykrywanie, reakcję i dowody działania.
- O wyniku decydują ludzie, proces i szybka reakcja. Technologia daje sygnał, a role i procedury zamieniają go w powstrzymany incydent.
- Nie każda firma ma ten sam obowiązek. Status podmiotu kluczowego lub ważnego zależy od sektora, wielkości i wyjątków ustawowych.
- Certyfikat ISO 27001 nie zamyka tematu. Norma daje fundament, lecz zakres prawny KSC trzeba sprawdzić osobno.
- Wartość powstaje w planie naprawczym. Dopiero luka z właścicielem, terminem i dowodem zamknięcia obniża ryzyko.
Czym jest audyt zgodności z NIS2
Dla zarządu audyt zgodności z NIS2 porządkuje odpowiedzialność: sprawdza zakres prawny, zarządzanie ryzykiem i dowody na to, że środki organizacyjne, operacyjne i techniczne naprawdę działają. O wyniku audytu przesądza to, czy za narzędziami stoją przygotowani ludzie, poukładany proces i zdolność do szybkiej reakcji, bo dopiero one zamieniają wykryty sygnał w powstrzymany incydent. Rynkowo bywa to nazywane po prostu audyt zgodności NIS2 albo NIS2 compliance.
Kompletną ocenę techniczną obejmuje usługa audytu bezpieczeństwa, jednak zgodność z NIS2 wymaga szerszego spojrzenia niż warstwa infrastruktury.
Kogo dotyczą wymagania NIS2
Najpierw trzeba rozstrzygnąć, czy organizacja w ogóle podlega regulacji, bo wymagania NIS2 nie obejmują automatycznie każdej firmy. KSC (ustawa o krajowym systemie cyberbezpieczeństwa) rozróżnia podmioty kluczowe i ważne, a status ustala się według rodzaju działalności, sektora, wielkości oraz wyjątków ustawowych, a samo „50 pracowników” nie jest uniwersalnym testem. Zacznij więc od samooceny statusu i spisania usług, które regulacja obejmuje.
Firmy spoza zakresu odczuwają wymagania kontraktowo: KSC nakazuje zarządzanie bezpieczeństwem łańcucha dostaw, więc dostawca podmiotu kluczowego dostaje je w umowie. Zarząd nie zdejmuje z siebie odpowiedzialności przez delegowanie zadań, tylko decyduje o systemie zarządzania bezpieczeństwem i nadzoruje jego realizację. Dlatego audyt NIS2 dla firm zaczyna się od pytania o zakres i właścicieli, zanim dotknie konfiguracji.
Co obejmuje profesjonalny audyt NIS2?
Zawężenie audytu do jednej warstwy to najczęstsza droga do przeoczonej luki. Zakres oceny jest jednocześnie organizacyjny, operacyjny i techniczny, dlatego ocena ograniczona do skanu podatności nie pokrywa wymagań ustawy. Poniższa tabela pokazuje główne obszary oceniane podczas audytu i poszukiwane dowody.
RTO (Recovery Time Objective, docelowy czas przywrócenia usługi) i RPO (Recovery Point Objective, dopuszczalna utrata danych) muszą wynikać z realnych testów odtworzenia, a nie z założeń.
Podobnie monitoring bezpieczeństwa NIS2: ustawa wymaga ciągłego nadzoru, a audyt sprawdza pokrycie, detekcję i terminową reakcję. Ten wątek rozwijamy w materiale NIS2 a monitoring bezpieczeństwa, bo zarządzanie incydentami NIS2 zaczyna się tam, gdzie kończy się surowy alert. Wymóg całodobowego nadzoru realizuje zwykle zespół SOC pracujący 24/7, choć ustawa nie narzuca modelu.
Jak wygląda audyt krok po kroku?
Przewidywalny przebieg audytu oznacza dla decydenta policzalny koszt i jasny efekt. To model metodyczny, nie formularz z ustawy, ale porządkuje pracę i oddziela fakty od rekomendacji.
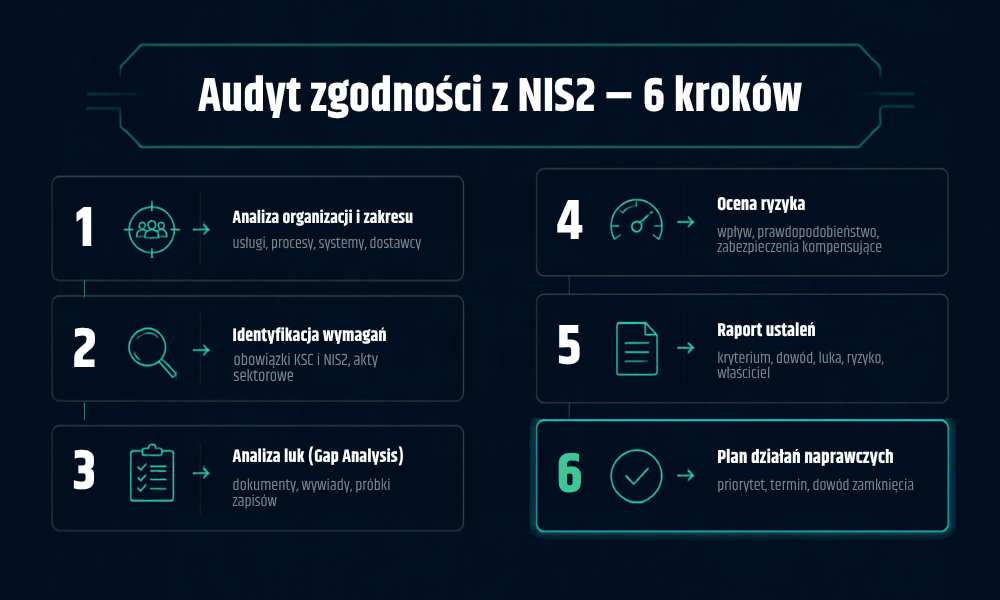
Sześć kroków audytu:
- Analiza organizacji i zakresu – usługi objęte KSC, procesy krytyczne, systemy i dostawcy.
- Identyfikacja wymagań – obowiązki KSC i NIS2, akty wykonawcze sektora i wymagania umowne.
- Analiza luk (Gap Analysis) – porównanie stanu faktycznego z kryteriami: dokumenty, wywiady, próbki zapisów.
- Ocena ryzyka – wpływ i prawdopodobieństwo luk oraz zabezpieczenia kompensujące.
- Raport ustaleń – kryterium, dowód, stan faktyczny, luka, ryzyko i właściciel.
- Plan działań naprawczych – priorytet, właściciel, termin, dowód zamknięcia i ponowna weryfikacja.
Raport jest zapisem diagnozy; jego wartość ujawnia się dopiero wtedy, gdy każda istotna luka trafia do planu z właścicielem i dowodem zamknięcia. W VigilHorizon przy każdej luce pytamy, kto ją zamknie, do kiedy i po czym poznamy, że ryzyko naprawdę zniknęło. Samo przygotowanie do NIS2 traktujemy przy tym jak ciągły proces, nie jednorazowy projekt zakupowy. Ten konkret decyduje, czy audyt cokolwiek zmienia w organizacji.
Najczęstsze niezgodności wykrywane podczas audytów
Tu widać, gdzie pieniądze wydano, a ryzyko zostało: w praktyce audytowej powtarzają się podobne kategorie luk, wynikające wprost z wymagań ustawy, choć bez reprezentatywnej próby nie sposób podawać tu procentów.
Powtarzalne kategorie luk:
- Niepełny zakres i rejestr aktywów – system zarządzania pomija procesy wpływające na usługę, a zależności nie mają właścicieli.
- Martwa analiza ryzyka – ocena jest jednorazowa i nie prowadzi do planu postępowania.
- Nieprzećwiczona reakcja – role incydentowe są niejasne, a ścieżek eskalacji nikt nie sprawdził.
- Monitoring bez reakcji – detekcja działa, ale alert nie ma przypisanej osoby, ścieżki triage ani terminu odpowiedzi.
- Kopie bez dowodu odtworzenia – backup istnieje, ale nikt nie udokumentował przywrócenia zgodnego z RTO i RPO.
- Dokumentacja rozjechana z praktyką – polityki opisują stan docelowy, a logi pokazują inną rzeczywistość.
Widać to na scenariuszu modelowym, będącym przykładem kompozytowym, nie danymi jednej firmy: organizacja z sektora objętego KSC zaczęła przygotowania od nowych narzędzi, a analiza luk NIS2 pokazała, że część kluczowych systemów nie była powiązana z katalogiem usług, alerty nie miały spójnej ścieżki eskalacji, a testów odtworzeniowych nikt nie dokumentował. Plan naprawczy zaczął się więc od zakresu, właścicieli, ryzyka i playbooków, a monitoring dopasowano później.
Wiele braków ujawnia się dopiero podczas uporządkowanej reakcji na incydent krok po kroku. Częstym źródłem luki jest przekonanie, że sama detekcja wystarczy: samo wdrożenie SIEM nie zwiększa bezpieczeństwa, bo SIEM (Security Information and Event Management, system zbierający i korelujący dane o zdarzeniach bezpieczeństwa) koreluje logi, ale decyzję podejmuje człowiek.
Audyt NIS2 a ISO 27001
U organizacji z wdrożonym systemem zarządzania bezpieczeństwem informacji naturalne jest pytanie, czy certyfikat wystarczy. ISO/IEC 27001:2022 daje dojrzały szkielet i wspólny język audytu, więc przyspiesza przygotowanie, lecz nie jest automatycznym potwierdzeniem zgodności z NIS2.
Wniosek jest praktyczny: dobrze wdrożony system pokrywa dużą część fundamentu, a ocena zgodności NIS2 dokłada kontrolę zakresu prawnego KSC, odpowiedzialności kierownictwa i wymagań sektorowych. Z tych samych dowodów korzysta audyt cyberbezpieczeństwa NIS2. Certyfikat skraca drogę, ale z weryfikacji nie zwalnia.
Jak przygotować organizację przed audytem?
Dla zarządu dobre przygotowanie oznacza krótszy audyt i tańsze zamknięcie luk. Zaczyna się od uporządkowania podstaw: audytor sprawdzi, kto odpowiada za usługę, jaka procedura ją opisuje i w jakim czasie ktoś na sygnał odpowiada.
Poniższa lista pokazuje, jak przygotować firmę do NIS2 w praktyce:
- Samoocena statusu – ustal, czy jesteś podmiotem kluczowym czy ważnym i które usługi obejmuje regulacja.
- Katalog usług i aktywów – rejestr procesów, systemów, danych i zależności z właścicielami.
- Role i decyzje – odpowiedzialność kierownictwa oraz formalne decyzje o ryzyku i finansowaniu.
- Dowody działania – logi, tickety, wyniki testów odtworzenia i zapisy ćwiczeń.
- Procedury reakcji – playbooki i ścieżki eskalacji, opisane oraz przećwiczone.
Zaczynamy przygotowania od procesów i odpowiedzialności, a nie od listy zakupów, bo tam audyty najczęściej znajdują braki. Najpierw ustalamy zakres, właścicieli i ryzyko, potem porządkujemy dowody, a technologię dokładamy na końcu, by domknęła konkretną lukę. W tym podejściu narzędzie trafia w realny problem, zamiast powiększać zbiór nieużywanych funkcji.
Czy Twoja organizacja jest gotowa na NIS2?
Ta lista kontrolna pokazuje, jak sprawdzić zgodność z NIS2 na własną rękę, zanim zrobi to audytor:
- Rejestr aktywów – czy istnieje katalog usług, systemów i zależności z właścicielami?
- Analiza ryzyka – czy ocena jest cykliczna i prowadzi do planu postępowania?
- Procedury reakcji – czy playbooki i ścieżki eskalacji spisano oraz przećwiczono?
- Monitoring – czy ktoś analizuje alerty w trybie ciągłym, nie tylko w godzinach pracy?
- Świadomość zarządu – czy kierownictwo zna obowiązki i decyduje o środkach na bezpieczeństwo?
Komplet twierdzących odpowiedzi popartych dowodami oznacza, że organizacja jest blisko celu, a każde „nie wiem” wskazuje, gdzie zacząć od analizy luk, zanim pojawi się presja terminu.
Najczęściej zadawane pytania (FAQ)
Dowiedz się więcej
- NIS 2 a monitoring bezpieczeństwa: jakie wymagania naprawdę trzeba spełnić?
- Testy penetracyjne: czym różnią się od skanowania podatności?
- Incident Response: jak wygląda reakcja na cyberatak krok po kroku
- MTTD i MTTR: dlaczego czas wykrycia decyduje o skali incydentu
- SIEM w firmie: dlaczego samo wdrożenie nie zwiększa bezpieczeństwa
- Czym jest SOC 24/7 i dlaczego monitoring nie wystarcza?