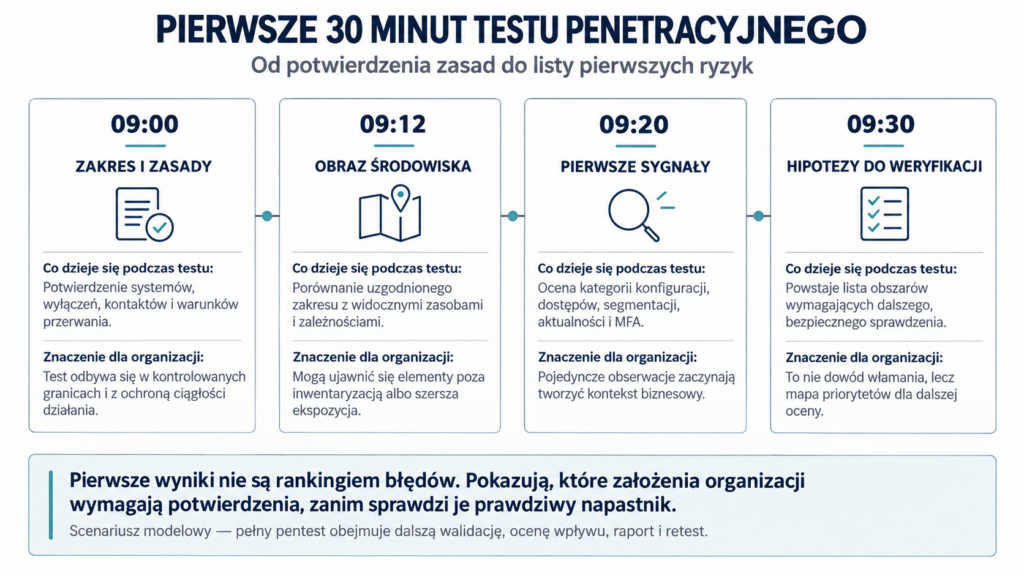
09:00. Rozpoczyna się uzgodniony test penetracyjny. Pentester zna zakres, zasady i osoby kontaktowe. Najpierw buduje obraz środowiska i sprawdza, czy założenia organizacji odpowiadają stanowi faktycznemu.
O 09:30 istnieje lista obszarów do weryfikacji: zbędna usługa, szerokie uprawnienia, słaba separacja sieci i konto bez dodatkowego uwierzytelnienia. Nie dowodzą włamania, ale wskazują większe ryzyko, niż wynikało z dokumentacji.
To wszystko można zauważyć tak szybko? Czasem tak — ponieważ testy penetracyjne firmy zaczynają się od metodycznej obserwacji, porównania stanu z założeniami i wyboru hipotez do bezpiecznego sprawdzenia.
Co warto wiedzieć
- Test penetracyjny jest autoryzowaną i kontrolowaną oceną bezpieczeństwa. Zakres, dopuszczalne działania, komunikacja i warunki przerwania testu są ustalane wcześniej.
- Pierwsze 30 minut nie musi prowadzić do potwierdzenia krytycznej podatności. Często wystarcza jednak, by ujawnić rozbieżności w inwentaryzacji, konfiguracji, dostępach lub segmentacji.
- Największe ryzyko rzadko wynika z jednego „spektakularnego” błędu. Może powstać z połączenia kilku pozornie niewielkich słabości.
- Pentest, audyt bezpieczeństwa i skanowanie podatności odpowiadają na różne pytania. W dojrzałym programie wzajemnie się uzupełniają.
- Raport ma wartość dopiero wtedy, gdy ustalenia otrzymują właścicieli, terminy, priorytety i zostają ponownie sprawdzone po naprawie.
Pierwsze 30 minut testu penetracyjnego
Oś czasu jest scenariuszem modelowym, nie opisem klienta ani zlecenia VigilHorizon. Nie zawiera exploitów, komend ani szczegółów ułatwiających atak.
09:00 — test rozpoczyna się od zasad
Pentester potwierdza systemy, konta testowe, wyłączenia, okno i komunikację. Gdy pojawi się wpływ na usługę lub ważne znalezisko, wiadomo, kto decyduje o kontynuowaniu albo przerwaniu. Niespójna lista systemów, nieznany właściciel czy nieaktualny kontakt nie są podatnością techniczną, lecz ujawniają ryzyko operacyjne.
09:12 — powstaje pierwszy obraz środowiska
Pentester porównuje zakres z widocznymi zasobami i zależnościami. Może ujawnić się usługa pozostawiona po migracji, system spoza inwentaryzacji albo interfejs dostępny szerzej, niż zakładano. To nie dowód możliwości wykorzystania, lecz sygnał dla dokumentacji, zarządzania zmianą i kontroli ekspozycji.
09:20 — pojedyncze obserwacje zaczynają tworzyć kontekst
Pojawiają się potencjalne ryzyka: niespójny dostęp, brak MFA, szeroka widoczność między segmentami lub nieaktualna usługa. Tester pyta, jaki zasób znajduje się za kontrolą i jaki byłby wpływ. Brak MFA ma inne znaczenie dla konta testowego niż dla administratora usługi krytycznej; nieaktualny komponent może być mniej pilny, jeśli jest skutecznie odizolowany.
09:30 — powstaje lista hipotez do bezpiecznej weryfikacji
Po trzydziestu minutach nie ma ostatecznych wniosków, lecz mapa dostępów, segmentacji, aktualizacji, usług i tożsamości wymagających pogłębienia. Hipotezy trzeba potwierdzić w granicach zgody i proporcjonalnie do ryzyka. Pełny test trwa dłużej; pierwsze pół godziny pokazuje, gdzie szukać odpowiedzi.
Od czego zaczyna się test penetracyjny
Profesjonalny pentest firmy zaczyna się przed badaniem. Strony uzgadniają cel, zakres, kryteria sukcesu i Rules of Engagement: systemy, wyłączenia, godziny, ograniczenia obciążenia, pracę z danymi, kontakty alarmowe i warunki przerwania.
Pentester działa za zgodą właściciela i w ustalonych granicach. Dla produkcji, starszych urządzeń lub usług wrażliwych na obciążenie zasady muszą uwzględniać ich charakter. „Sprawdźcie wszystko” nie jest bezpiecznym zakresem.
NIST SP 800-115 opisuje techniczne testowanie jako proces obejmujący planowanie, wykonanie, analizę wyników i działania po ocenie. Dla organizacji istotny jest przede wszystkim wniosek, że jakość testu zależy również od przygotowania i wykorzystania rezultatów, a nie tylko od fazy technicznej (NIST, Technical Guide to Information Security Testing and Assessment).
Przed startem trzeba znać wspierany proces, niedopuszczalny wpływ, właściciela decyzji, tryb przekazania pilnego ustalenia oraz zasady ochrony i usunięcia dowodów.
Co można zauważyć w pierwszych minutach
Wczesny etap nie służy zbieraniu ostrzeżeń, lecz rozpoznaniu miejsc, w których stan faktyczny odbiega od polityk, dokumentacji albo oczekiwań. Typowe obserwacje obejmują:
- usługi lub interfejsy, które nie są potrzebne w danym zakresie;
- elementy środowiska niewidoczne w aktualnej inwentaryzacji;
- konfiguracje niespójne ze standardem organizacji;
- konta albo role o dostępie szerszym niż uzasadnia zadanie;
- nierówną ochronę mechanizmami MFA;
- słabą separację obszarów o różnej krytyczności;
- komponenty wymagające oceny aktualności i wsparcia producenta;
- braki w logowaniu, własności systemu lub procedurze eskalacji.
Żaden wiersz nie dowodzi krytycznego zagrożenia. Dopiero walidacja odróżnia realną słabość od sygnału o ograniczonym znaczeniu.
Najczęstsze problemy wykrywane podczas pentestu
Modelowy case study: trzy drobne luki, jeden większy problem
Modelowa firma usługowa zleca test fragmentu sieci. W pierwszych trzydziestu minutach tester widzi konto o zbyt szerokiej roli, starszą usługę po migracji i brak MFA dla wybranego dostępu administracyjnego.
Osobno każde ustalenie wygląda na możliwe do obsłużenia w zwykłym cyklu. Wspólna analiza pokazuje jednak słabsze granice między obszarami i większy wpływ utraty jednego konta, niż zakładano.
Tester ogranicza dowód do uzgodnionego minimum. Firma usuwa usługę, ogranicza rolę, zamyka wyjątek od MFA, sprawdza podobne konta i segmentację. Retest potwierdza zmiany. To przykład redakcyjny, nie opis klienta VigilHorizon.
Celem testu jest wskazanie obszarów do poprawy, zanim zrobi to napastnik. Wartość mierzy się jakością decyzji, nie liczbą efektownych znalezisk.
Dlaczego organizacje nie widzą tych problemów
Luki narastają przez lata wraz z aplikacjami, integracjami, kontami dostawców i wyjątkami. Każda zmiana może mieć uzasadnienie, lecz ich suma tworzy stan, którego nikt nie zaprojektował jako całości.
Pierwszym mechanizmem jest przyzwyczajenie. Zespół pamięta, dlaczego otwarto dostęp, ale rzadziej sprawdza, czy uzasadnienie nadal istnieje. Osoba z zewnątrz prosi o dowód aktualnej potrzeby.
Drugim jest fragmentacja odpowiedzialności. Infrastruktura, Microsoft 365, aplikacja i sieć mają różnych właścicieli, z których każdy widzi fragment. Pentest pokazuje zależności, a audyt bezpieczeństwa IT szerzej ocenia procesy, architekturę i role.
Trzecim jest utożsamianie braku zgłoszeń z brakiem problemów. Bez pomiaru pokrycia logów i obsługi alertów firma nie wie, czy zauważyłaby nadużycie. Test może ocenić także widoczność działań dla monitoringu i SOC.
Co dzieje się po wykryciu podatności
Znalezisko trzeba zweryfikować, udokumentować w minimalnym zakresie, ocenić jego wpływ i kontrole ograniczające. Automatyczna ważność nie wystarcza bez procesu biznesowego.
Priorytet łączy wykonalność, wartość zasobu i wpływ. Ustalenie średniej wagi może być pilne dla systemu krytycznego, a technicznie poważny problem — mniej istotny dzięki izolacji i dodatkowym kontrolom.
W podejściu VigilHorizon rekomendacja powinna odpowiadać na cztery pytania: co zmienić, kto jest właścicielem, do kiedy wykonać zmianę i jak potwierdzić jej skuteczność. Bez tego raport łatwo staje się listą technicznych uwag bez przełożenia na redukcję ryzyka.
Pentest, audyt czy skanowanie podatności
Te działania nie są zamienne. Skanowanie daje szeroki obraz potencjalnych słabości, pentest waliduje scenariusze w zakresie, a audyt ocenia szerszy system zabezpieczeń, procesów i odpowiedzialności.
Różnice omawia artykuł Testy penetracyjne — czym różnią się od skanowania podatności?. Dla aplikacji webowych punktem odniesienia jest OWASP Web Security Testing Guide, lecz metodologia nie zastępuje indywidualnego zakresu.
Pentest wspiera ocenę skuteczności zabezpieczeń, ale nie potwierdza pełnej zgodności z NIS2, obejmującej też ryzyko, incydenty, ciągłość, dostawców i dokumentację. Więcej: Audyt zgodności z NIS2 — jak przygotować organizację.
Dlaczego pentest nie kończy się raportem
Raport opisuje określony moment i zakres, nie trwałe bezpieczeństwo. Po aktualizacjach, migracjach i zmianach ról wynik trzeba włączyć do zarządzania podatnościami.
Praktyczny cykl obejmuje:
- potwierdzenie i klasyfikację ustaleń;
- ocenę wpływu na procesy i dane;
- przypisanie właściciela oraz terminu;
- wybór naprawy albo udokumentowanej kontroli kompensacyjnej;
- wdrożenie zmiany w kontrolowany sposób;
- retest najważniejszych ustaleń;
- aktualizację standardów, monitoringu i wiedzy zespołu.
Retest sprawdza, czy poprawka usuwa ustalenie i nie tworzy nowej luki. Przy zmianach architektury może wymagać szerszej weryfikacji zależności.
Wyniki powinny też doskonalić widoczność: rejestrowanie, korelację i eskalację. SOC 24/7 nie zastępuje pentestu, lecz może wykorzystać go do poprawy detekcji i playbooków.
Jak przygotować organizację
Ustal cel zamiast zamawiać „test wszystkiego”
Cel powinien dotyczyć ryzyka: odporności aplikacji, bezpieczeństwa zwykłego konta, separacji środowisk lub danych krytycznych. Wtedy wykonawca dobiera właściwy model.
Zadbaj o aktualny zakres i właścicieli
Lista adresów nie wystarcza. Potrzebne są systemy, domeny, dostawcy, wyłączenia i właściciele. Dla produkcji trzeba wskazać ograniczenia chroniące ciągłość.
Przygotuj komunikację i reakcję
Kontakty muszą działać podczas testu. Pilne ustalenie nie powinno czekać na raport. Trzeba wiedzieć, kto zmienia zakres, zatrzymuje test lub rozpoczyna obsługę incydentu.
Połącz działania w jeden program
Skanowanie wykrywa znane słabości, pentest waliduje scenariusze, audyt ocenia system, szkolenia ograniczają błędy, a SOC wspiera detekcję. VigilHorizon łączy ustalenia z właścicielami, terminami i retestem.
Sprawdź gotowość przed startem
- Czy zakres obejmuje procesy i systemy o największym znaczeniu?
- Czy zapisano działania niedozwolone i warunki przerwania testu?
- Czy właściciele techniczni i biznesowi znają termin badania?
- Czy istnieje kontakt alarmowy po obu stronach?
- Czy ustalono sposób ochrony, przechowywania i usunięcia dowodów?
- Czy wiadomo, jak szybko przekazać krytyczne ustalenie?
- Czy raport będzie zawierał wpływ, rekomendację i priorytet?
- Czy zaplanowano właścicieli napraw oraz retest?
Podsumowanie
Pierwsze minuty profesjonalnego testu penetracyjnego często pokazują więcej, niż organizacja spodziewa się zobaczyć. Nie dlatego, że infrastruktura musi być wyjątkowo słaba. Powodem jest stopniowe narastanie wyjątków, dostępów, integracji i zmian, które z czasem przestają tworzyć spójny model bezpieczeństwa.
Pentest daje kontrolowane warunki, zgodę, zakres i możliwość bezpiecznej walidacji. Nie służy do efektownego udowadniania przewagi testera. Ma odpowiedzieć, które słabości są rzeczywiste, jak mogą się łączyć, jaki proces biznesowy obejmuje ryzyko i co naprawić najpierw. Raport zamyka etap oceny, ale redukcję ryzyka potwierdza dopiero wdrożenie zmian i retest.
Jeżeli nie wiesz, czy dokumentacja odpowiada faktycznej powierzchni środowiska, czy wyjątki od MFA są nadal potrzebne i czy segmentacja działa zgodnie z projektem, warto zacząć od ustalenia celu badania. VigilHorizon może pomóc dobrać test penetracyjny, audyt bezpieczeństwa albo ocenę zgodności z NIS2 do krytycznych procesów i aktualnego poziomu ryzyka. Punktem wejścia jest analiza zakresu i potrzeb organizacji, nie gotowy scenariusz narzucony każdej firmie.
Najczęściej zadawane pytania (FAQ)
Dowiedz się więcej
- Testy penetracyjne — czym różnią się od skanowania podatności?
- Audyt bezpieczeństwa IT — co obejmuje i kiedy warto go wykonać?
- Audyt zgodności z NIS2 — jak przygotować organizację?
- Czym jest SOC 24/7 i dlaczego monitoring nie wystarcza?
- SIEM w firmie — dlaczego samo wdrożenie nie zwiększa bezpieczeństwa