
ISO 27001 i NIS2 — podobieństwa oraz najważniejsze różnice
19 sierpnia 2026
ISO 27001 i NIS2 opisują ten sam obszar z dwóch stron: norma porządkuje zarządzanie bezpieczeństwem informacji, a przepisy wyznaczają obowiązki operacyjne i sprawozdawcze. NIS2 a ISO 27001: różnice zaczynają się przy dowodach działania – ciągłym monitorowaniu, terminach zgłoszeń, zdolności odtworzenia usługi. Certyfikat potwierdza, że system istnieje i przeszedł niezależną ocenę. Wykonanie obowiązków niosą już ludzie, proces i szybka reakcja.
Najważniejsze informacje:
- Norma jest punktem wyjścia – wspólny rdzeń obu porządków to ocena ryzyka, polityki, role i doskonalenie.
- Certyfikat obejmuje zadeklarowany zakres – obowiązki ustawowe dotyczą wskazanych usług i systemów, niezależnie od tego zakresu.
- Luka siedzi w dowodach z eksploatacji – u nas to pierwszy punkt kontroli: ciągłe monitorowanie, zgłoszenia w terminie, testy odtworzenia i ćwiczenia zespołu.
- Odpowiedzialność ma adres w zarządzie – kierownictwo zatwierdza środki, przydziela zadania i nadzoruje wykonanie także po ich powierzeniu.
- Analiza luk poprzedza zakupy – najpierw status podmiotu i mapowanie obowiązków, potem decyzje o narzędziach i obsadzie.
Czym jest ISO 27001?
Norma ISO/IEC 27001 opisuje wymagania dla systemu zarządzania bezpieczeństwem informacji i pozostaje dobrowolna: organizacja wdraża ją, żeby uporządkować własne ryzyko i wykazać dojrzałość przed klientem lub zamawiającym. Rdzeniem jest ISMS (Information Security Management System), czyli system zarządzania bezpieczeństwem informacji. Składają się na niego:
- ocena ryzyka,
- polityki,
- przypisane role,
- pomiar skuteczności,
- cykliczne doskonalenie.
Certyfikat ISO 27001 wydaje niezależna jednostka po audycie, w zakresie zadeklarowanym przez organizację. Dobór zabezpieczeń wynika z oceny ryzyka i zostaje spisany w deklaracji stosowania (Statement of Applicability). Dlatego zakres certyfikacji rozstrzyga, czego dotyczy potwierdzenie: dwie firmy z tym samym certyfikatem mogą mieć objęte nim inne systemy. ISO 27001 cyberbezpieczeństwo traktuje jako część szerszego bezpieczeństwa informacji, obok spraw kadrowych i umownych.
Czym jest NIS2?
NIS2 to dyrektywa Unii Europejskiej 2022/2555, którą każde państwo wdraża własną ustawą; w Polsce robi to nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa (KSC), obowiązująca od 3 kwietnia 2026 roku. Dla zarządu oznacza to obowiązki z terminami, nadzorem publicznym i imienną odpowiedzialnością kierownika. Zakres zależy od sektora, rodzaju działalności i wielkości organizacji, dlatego pierwszym krokiem jest ustalenie statusu podmiotu: kluczowego, ważnego albo poza zakresem ustawy.
Zarządzanie ryzykiem i audyt NIS2 obejmuje 10 obszarów minimalnych – od obsługi incydentów i ciągłości działania po bezpieczeństwo łańcucha dostaw. Wymagania NIS2 mają być proporcjonalne do ryzyka, a polska ustawa dokłada część praktyczną: monitorowanie systemu w trybie ciągłym, plany ciągłości i odtworzenia, testy oraz zapisy z wykonania. Rozstrzyga zdolność organizacji, potwierdzona zapisami z działania. Więcej dowiesz się o tym tutaj: NIS2 a monitoring bezpieczeństwa.
Co łączy ISO 27001 i NIS2?
Organizacja z działającym ISMS wchodzi w przygotowania do przepisu z gotowym fundamentem, bo oba porządki opierają się na tym samym sposobie myślenia o ryzyku. W zestawieniu ISO 27001 a NIS2 najwięcej nieporozumień budzi słowo zgodność, choć wspólnych elementów jest sporo.
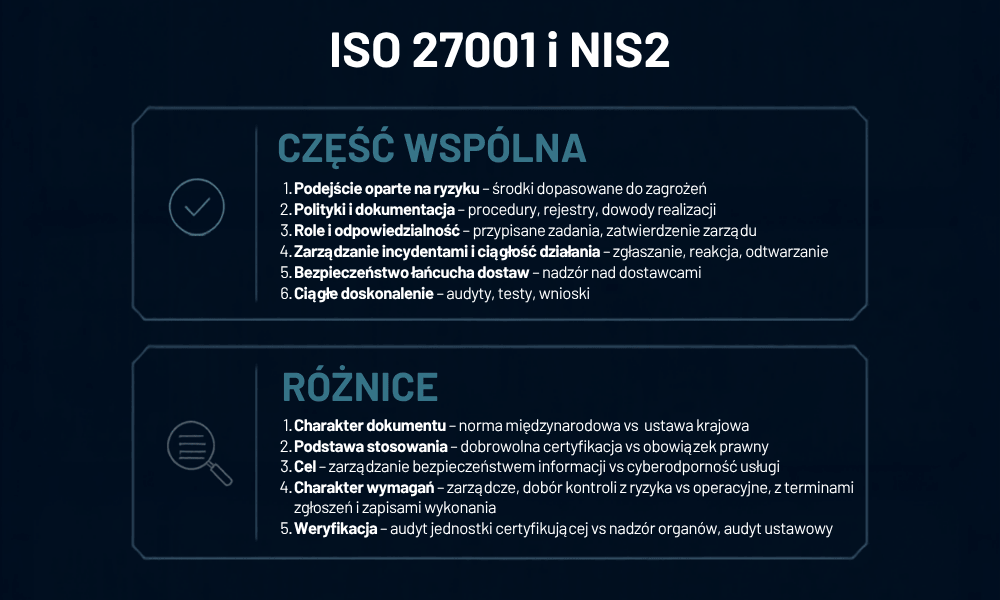
Wspólny rdzeń normy i przepisu:
- Podejście oparte na ryzyku – środki dobiera się do zidentyfikowanych zagrożeń i wpływu na działanie organizacji.
- Polityki i dokumentacja – spisane zasady, procedury, rejestry oraz zapisy potwierdzające wykonanie.
- Role i odpowiedzialność – imiennie przypisane zadania, z kierownictwem zatwierdzającym środki.
- Obsługa incydentów i ciągłość działania – zgłaszanie, klasyfikacja, przywracanie usług, wnioski po zdarzeniu.
- Bezpieczeństwo dostawców – wymagania wobec podwykonawców i nadzór nad usługami zewnętrznymi.
- Ciągłe doskonalenie – przeglądy, testy i korekty wprowadzane po audytach oraz incydentach.
Analiza ryzyka, rejestr aktywów i przeglądy zarządzania wchodzą dzięki temu do przygotowań bez przepisywania od zera. Różnice zaczynają się przy poziomie szczegółu i przy dowodach, których oczekuje organ nadzoru.
Najważniejsze różnice
Zestawienie NIS2 ISO 27001 poniżej porządkuje pięć osi, na których dokumenty rozchodzą się najbardziej. Każda przekłada się na inny rodzaj pracy po stronie organizacji.
| Oś porównania | ISO 27001 | NIS2 i ustawa o KSC |
|---|---|---|
| Charakter dokumentu | norma międzynarodowa z wymaganiami dla ISMS | dyrektywa wdrożona ustawą krajową |
| Podstawa stosowania | dobrowolna certyfikacja w wybranym zakresie | obowiązek dla podmiotów kluczowych i ważnych |
| Cel | uporządkowane zarządzanie bezpieczeństwem informacji | cyberodporność usługi: wykrycie, reakcja, ciągłość |
| Charakter wymagań | zarządcze, dobór kontroli z oceny ryzyka | operacyjne, z terminami zgłoszeń i zapisami wykonania |
| Weryfikacja | audyt jednostki certyfikującej, cykl recertyfikacji | obowiązki wobec organów, nadzór, audyt ustawowy |
Certyfikat daje przy tym mocny start: analizę ryzyka, polityki, przypisane role i rytm przeglądów. Wymagania operacyjne dokładają do tego ciągłość obserwacji, terminy zgłoszeń oraz dowody z testów – i właśnie tę część organizacje uzupełniają po pierwszej analizie luk.
Czego ISO 27001 nie zapewnia
Certyfikat pokazuje, że system zarządzania działa w zadeklarowanym zakresie i przeszedł niezależną ocenę. Norma przewiduje kontrole logowania, monitorowania aktywności oraz zarządzania incydentami, jednak ich zakres, częstotliwość i konfiguracja wynikają z oceny ryzyka. Zgodność NIS2 potwierdzają dowody z eksploatacji: zapisy monitorowania, zgłoszenia w terminie i wyniki testów odtworzenia. Każdy z nich powstaje wtedy, gdy ktoś obserwuje, ocenia i reaguje w wyznaczonym czasie.
| Obszar | Co zwykle pokrywa ISO 27001 | Co dokłada NIS2 i ustawa o KSC |
|---|---|---|
| Zarządzanie ryzykiem | metodyka, rejestr ryzyk, plan postępowania | powiązanie środków z usługą objętą przepisem |
| Monitorowanie | kontrole w zakresie z deklaracji stosowania | tryb ciągły wraz z zapisami z działania systemu |
| Obsługa incydentów | procedury zgłaszania, klasyfikacji i wniosków | dla incydentu poważnego wg dyrektywy: ostrzeżenie do 24 godzin, zgłoszenie do 72 godzin, sprawozdanie w ciągu miesiąca |
| Ciągłość działania | plany ciągłości, kopie zapasowe, odtwarzanie | testowanie planów i wykazana zdolność odtworzenia |
| Odpowiedzialność | role, zaangażowanie i przegląd kierownictwa | odpowiedzialność kierownika, szkolenia, nadzór organu |
Typowy scenariusz: firma z certyfikatem od kilku lat zamawia analizę zgodności i dowiaduje się, że ISMS działa poprawnie, a mimo to brakuje ciągłości obserwacji poza godzinami pracy, ćwiczeń oraz opisanej ścieżki zgłoszenia do organu. Pomaga wtedy audyt bezpieczeństwa IT nastawiony na zdolności: kto odbiera sygnał, jak przebiega reakcja na cyberatak i co z niej zostaje w zapisach.
Testy odtworzenia i utrzymanie ciągłości działania po incydencie prowadzi SecureVault, natomiast wykrycie i pierwszą reakcję na incydent zapewnia VigilHorizon.
Jak organizacja z ISO 27001 powinna przygotować się do NIS2?
Pytanie, czy ISO 27001 wystarczy do NIS2, pada zwykle po pierwszym spotkaniu z listą obowiązków. Praktyczna odpowiedź zaczyna się od ustalenia, co w ogóle podlega przepisowi. Od tej decyzji zależy zakres kolejnych prac: przygotowanie organizacji do wymagań NIS2 układa się wokół usług objętych ustawą.
Kolejność prac, która oszczędza najwięcej czasu:
- Ustal status podmiotu – sprawdź, czy i w jakim zakresie organizacja podlega ustawie o KSC.
- Porównaj zakresy – zestaw zakres certyfikacji z usługami i systemami objętymi przepisem.
- Zrób analizę luk – zmapuj obowiązek po obowiązku na istniejące kontrole i wskaż miejsca bez pokrycia.
- Uzupełnij warstwę operacyjną – ciągłe monitorowanie, klasyfikacja zdarzeń, eskalacja, dyżury.
- Ustaw proces zgłaszania – kryteria incydentu poważnego, ścieżka do organu, terminy, szablony.
- Przetestuj i udokumentuj – ćwiczenia reakcji, testy odtworzenia, zapisy przebiegu i wnioski. Ćwiczenia reakcji na incydent prowadzi VigilHorizon, a testy odtworzenia danych i planów ciągłości działania – SecureVault.
W VigilHorizon różnicę między dokumentem a zdolnością widać zwykle pierwszej nocy po uruchomieniu obsługi. Procedura opisuje, kto reaguje; dopiero pierwsze zgłoszenie po godzinach pokazuje, czy ktoś je odbiera, klasyfikuje i ma prawo do decyzji bez czekania na poranek. Dlatego role i playbooki ustawiamy przed technologią, którą dobieramy do tego, co ma się realnie wydarzyć.
Zgodność sprawdza się w dniu incydentu. Wtedy liczy się, kto odbiera zgłoszenie, jaki playbook uruchamia i w jakim czasie organizacja potrafi udokumentować przebieg.
Ekspert VigilHorizon
Najczęstsze błędy organizacji
Powtarzalne potknięcia kosztują najwięcej wtedy, gdy wychodzą podczas kontroli albo incydentu. W dyskusji ISO a compliance łatwo pomylić dwie rzeczy: potwierdzenie systemu i wykonanie obowiązku.
| Błąd | Co się dzieje w praktyce |
|---|---|
| Utożsamianie certyfikatu z pełną zgodnością | obowiązki spoza zakresu certyfikacji zostają bez właściciela |
| Pominięcie ustalenia statusu podmiotu | prace ruszają bez wiedzy, które usługi obejmuje przepis |
| Monitorowanie bez ciągłości i eskalacji | zdarzenie z nocy trafia do analizy rano, a termin biegnie od wykrycia |
| Brak procedur Incident Response i ćwiczeń | zespół uczy się procesu w trakcie zdarzenia |
| Zakupy przed analizą luk | narzędzia wchodzą wcześniej niż proces, który miałby ich używać |
Wszystkie mają wspólną przyczynę: przegląd zatrzymuje się na dokumentacji, zanim dojdzie do zapisów z działania. Analiza luk działa najlepiej po przeglądzie stanu środowiska, bo mapowanie obowiązków wymaga aktualnej wiedzy o systemach; to właśnie obejmuje audyt bezpieczeństwa IT i moment, w którym warto go wykonać.
Czy Twoja organizacja jest gotowa?
Gotowość najszybciej sprawdzają pytania o zdolności operacyjne: kto obserwuje, kto decyduje i w jakim czasie. Od nich zaczyna się też audyt zgodności z NIS2. Odpowiedź na pierwsze zależy od modelu obsługi – własny zespół, dyżury administratorów albo całodobowy SOC (Security Operations Center).
Sześć pytań przed analizą luk:
- Ciągłość obserwacji. Czy zdarzenia z systemów objętych przepisem są obserwowane bez przerwy, niezależnie od pory doby i dnia tygodnia?
- Droga alertu. Czy istnieje opisana ścieżka od sygnału przez triage do decyzji, z nazwiskami po każdej stronie?
- Kwalifikacja incydentu. Czy wiadomo, kto i według jakich kryteriów uznaje zdarzenie za incydent poważny?
- Procedury reakcji. Czy playbooki Incident Response są spisane, aktualne i znane osobom pełniącym dyżur?
- Ćwiczenia i testy. Czy w ostatnim roku przeprowadzono ćwiczenie reakcji oraz test odtworzenia usługi z zapisanym wynikiem?
- Zapisy dla organu. Czy dokumentacja pozwala odtworzyć przebieg zdarzenia i wykazać dotrzymanie terminów?
Każde „nie” z tej listy wyznacza obszar do analizy luk i porządkuje kolejność wydatków. Gdy zdolności nie da się utrzymać własnymi siłami, część organizacji przenosi wykrywanie i reakcję do obsługi zewnętrznej, na przykład w pakiecie SOC 24/7.
Certyfikat ISO 27001 jako punkt wyjścia do zgodności z NIS2
ISO 27001 porządkuje zarządzanie bezpieczeństwem informacji i zostaje mocnym elementem dojrzałej organizacji. Zgodność z przepisem potwierdza się osobno: statusem podmiotu, mapowaniem obowiązków oraz dowodami, że organizacja wykrywa, reaguje i odtwarza usługę w uzgodnionym czasie. Dokument opisuje zamiar, a wynik przynoszą ludzie, proces i szybka reakcja.
W VigilHorizon rozmowę o gotowości zaczynamy od tego, co organizacja już ma: działający ISMS, certyfikat, spisane polityki. Stamtąd pytanie przesuwa się na dowód – czy to wszystko da się wykazać w dniu kontroli. Odpowiedź daje analiza zgodności z NIS2 wraz z Gap Analysis, którą warto omówić z ekspertami VigilHorizon.
Najczęściej zadawane pytania (FAQ)
Czy certyfikat ISO 27001 wystarczy do spełnienia wymagań NIS2?
Certyfikat nie zamyka tematu, bo obejmuje zakres zadeklarowany przez organizację, a przepis dotyczy wskazanych usług. Sygnałem braku bywa sytuacja, w której nikt nie potrafi wskazać zapisu z ostatniego zgłoszenia ani wyniku testu odtworzenia.
Czy NIS2 wymaga certyfikacji ISO 27001?
Dyrektywa zachęca do stosowania uznanych norm, bez wskazywania konkretnego certyfikatu jako obowiązku. Wybór normy zostaje decyzją organizacji, rozliczanej z wykonania obowiązków ustawowych.
Czy warto wdrożyć ISO 27001 przed przygotowaniem do przepisu?
Wdrożenie normy skraca późniejsze prace, bo dostarcza analizy ryzyka, polityk i przypisanych ról. Przy bliskim terminie ustawowym szybciej działa kolejność odwrotna: najpierw obowiązki, potem porządkowanie całego systemu.
Czym różni się audyt certyfikacyjny od audytu zgodności?
Audyt certyfikacyjny bada system zarządzania wobec wymagań normy i kończy się decyzją jednostki certyfikującej. Audyt zgodności patrzy na obowiązki ustawowe dla konkretnej usługi, a jego konsekwencje leżą po stronie nadzoru.
Czy organizacja z certyfikatem potrzebuje SOC?
Przepisy wymagają zapewnienia odpowiednich zdolności monitorowania, wykrywania i reagowania, ale nie wskazują SOC jako jedynego dopuszczalnego modelu organizacyjnego. SOC jest jednym ze sposobów realizacji tej zdolności, obok własnych dyżurów i obsługi mieszanej.
Czy ISO 27001 obejmuje Incident Response?
Norma przewiduje kontrole zarządzania incydentami, ale nie narzuca ich głębokości – rozstrzyga to ocena ryzyka. Realne wdrożenie poznaje się po zapisie z ostatniego ćwiczenia reakcji. Sama procedura w ISMS mówi o zamiarze.
Kto odpowiada za zgodność w organizacji?
Odpowiedzialność spoczywa na kierownictwie, które zatwierdza środki i nadzoruje wykonanie. Częsty błąd – wyznaczenie osoby technicznej na jedynego właściciela tematu, bez mandatu do egzekwowania terminów w innych działach.
W jakim czasie trzeba zgłosić incydent?
Dyrektywa przewiduje dla poważnego incydentu wczesne ostrzeżenie w ciągu 24 godzin, zgłoszenie do 72 godzin i sprawozdanie końcowe w ciągu miesiąca. Zegar rusza od powzięcia wiedzy o zdarzeniu, więc spóźnione rozpoznanie skraca realny czas na reakcję.
Czy każda firma z certyfikatem podlega przepisom?
Zakres wynika z sektora, rodzaju działalności i wielkości podmiotu, więc certyfikat nie przesądza o statusie. Bywa i odwrotnie – firma bez certyfikatu może być podmiotem kluczowym.
Od czego zacząć, gdy certyfikat jest, a zgodności nikt nie potwierdził?
Pierwszym krokiem jest ustalenie statusu podmiotu i zakresu usług objętych przepisem. Zadanie rzadko należy wyłącznie do IT – bez znajomości modelu biznesowego łatwo pomylić, które usługi podlegają ustawie.
Dowiedz się więcej:
- Audyt zgodności z NIS2 — jak przygotować organizację
- NIS2 a monitoring bezpieczeństwa — jakie wymagania naprawdę trzeba spełnić
- Czym jest SOC 24/7? Jak działa Security Operations Center i dlaczego monitoring nie wystarcza
- Pierwsze 60 minut cyberataku – co dzieje się naprawdę i dlaczego liczy się każda minuta?
Zobacz również
19 sierpnia 2026
Audyt bezpieczeństwa IT — co obejmuje i kiedy warto go wykonać
5 sierpnia 2026
Testy penetracyjne – czym różnią się od skanowania podatności?
28 lipca 2026
Nie wiesz który pakiet jest odpowiedni dla Twojej firmy?
Wypełnij krótką ankietę
Wypełnij formularz, a pomożemy dobrać monitoring, obsługę incydentów lub wsparcie dostępności do potrzeb Twojej organizacji. Zakres działań i warunki współpracy ustalimy przed rozpoczęciem usługi.