Najważniejsze informacje:
- Brak umowy też jest odpowiedzią – formularz ma odzwierciedlać stan faktyczny.
- Trzy modele realizacji – zadania prowadzi własny zespół, dostawca albo obie strony wspólnie (art. 14 ustawy o KSC)7.
- Umowa opisuje realną usługę – liczy się zakres czynności, role i sposób uruchomienia wsparcia.
- Odpowiedzialność zostaje przy kierownictwie – powierzenie zadań nie przenosi obowiązków ustawowych (art. 8c ustawy o KSC)8.
- Dane wymagają aktualizacji – zmiana lub koniec współpracy oznacza korektę wpisu w ciągu 14 dni (art. 7c ust. 3 ustawy o KSC)9.
Czym jest Wykaz KSC i dlaczego organizacja otrzymała wezwanie?
Wezwanie dostaje organizacja, którą organ uznał za podlegającą ustawie, a której nie ma jeszcze w rejestrze. Wykaz KSC (formalnie: Wykaz podmiotów kluczowych i podmiotów ważnych) zbiera informacje o podmiotach objętych krajowym systemem cyberbezpieczeństwa, podczas gdy część firm wpisuje się sama, a część dowiaduje się o wpisie z urzędu1.
Uwaga na dwie odrębne ścieżki i dwa odrębne terminy – to jeden z punktów, który w oryginalnej wersji artykułu wymagał doprecyzowania:
1. Samorejestracja
Podmiot samodzielnie składa wniosek o wpis. Zgodnie z art. 7c ust. 1 ustawy o KSC termin na złożenie wniosku wynosi 6 miesięcy od dnia spełnienia przesłanek uznania za podmiot kluczowy lub ważny2. Samorejestracja została uruchomiona 7 maja 2026 r., a dla podmiotów, które spełniały przesłanki już 3 kwietnia 2026 r. (dzień wejścia w życie nowelizacji), termin upływa 3 października 2026 r.3 Dla podmiotów, które staną się objęte ustawą później (np. przez przekroczenie progów wielkościowych albo zmianę profilu działalności), termin liczy się od dnia spełnienia przesłanek, a nie od stałej daty kalendarzowej.
2. Wpis z urzędu
Dotyczy czterech kategorii podmiotów wymienionych wprost w art. 7a ust. 2 ustawy o KSC: przedsiębiorców telekomunikacyjnych, dostawców usług zaufania, podmiotów publicznych oraz dotychczasowych operatorów usług kluczowych4. Minister Cyfryzacji rozpoczął wpisywanie tych podmiotów z urzędu 13 kwietnia 2026 r.5 Tu wniosku nie składa się samodzielnie, gdyż Minister Cyfryzacji doręcza zawiadomienie o wpisie i wzywa do uzupełnienia brakujących danych w terminie 6 miesięcy od dnia doręczenia wezwania (art. 7b ust. 1–2 ustawy o KSC)6.
To właśnie druga ścieżka odpowiada scenariuszowi opisanemu na wstępie – zawiadomieniu z wezwaniem, które trafia na biurko zarządu bez wcześniejszego wniosku ze strony organizacji.
Wykaz przechowuje dane, a System S46 (art. 46 ust. 1 KSC), spotykany też pod nazwą S46 Cyber Hub, służy bieżącej komunikacji i raportowaniu10 Wniosek składa kierownik podmiotu lub osoba przez niego upoważniona, a dokument wymaga kwalifikowanego podpisu elektronicznego, podpisu zaufanego, podpisu osobistego albo kwalifikowanej pieczęci elektronicznej (art. 7c ust. 6 KSC). Wniosek zawiera też oświadczenie kierownika złożone pod rygorem odpowiedzialności karnej z art. 233 § 6 Kodeksu karnego (art. 7c ust. 5 KSC) – zebranie informacji przez dział IT nie zastępuje umocowania, więc ścieżkę podpisu lepiej ustalić wcześniej.
Warto też pamiętać, że wpis do wykazu ma charakter deklaratoryjny (art. 7d ust. 5 KSC) – obowiązki rozdziału 3 ustawy (system zarządzania bezpieczeństwem informacji, obsługa i zgłaszanie incydentów, audyt) ciążą od dnia spełnienia przesłanek z art. 5 ustawy, a nie od dnia dokonania wpisu. Rejestracja NIS2 kończy się na danych; wdrożenie obowiązków ma własny harmonogram.
Czego dokładnie dotyczy punkt 16?
Rubryka nr 16 formularza odpowiada art. 7 ust. 2 pkt 16 ustawy o KSC i odnosi się do jednego faktu: czy organizacja zawarła umowę z dostawcą usług zarządzanych w zakresie cyberbezpieczeństwa na zadania z art. 8 i art. 11 ustawy o KSC. Formularz oczekuje nazwy wykonawcy, adresów siedziby i korespondencyjnego, telefonu oraz e-maila.
Dwa przepisy, do których odnosi się rubryka, obejmują różne obowiązki:
- Art. 8 ustawy o KSC – wdrożenie i utrzymanie systemu zarządzania bezpieczeństwem informacji (SZBI), obejmującego m.in. szacowanie ryzyka, dokumentację, procedury reagowania na incydenty i środki organizacyjno-techniczne (szczegółowy katalog obszarów SZBI określa art. 8 ust. 2 KSC).
- Art. 11 ustawy o KSC – obsługę i zgłaszanie incydentów, w tym wczesne ostrzeżenie w ciągu 24 godzin od wykrycia incydentu poważnego, zgłoszenie incydentu (zwykle w oknie do 72 godzin) oraz sprawozdanie końcowe, składane co do zasady w ciągu miesiąca od zakończenia obsługi incydentu (art. 11 ust. 1 pkt 4, 4a i 4c KSC).
Punkt 16 Wykazu KSC opisuje stan faktyczny na dzień złożenia wniosku. Zakres wpisany do rubryki powinien odpowiadać temu, co dostawca faktycznie wykonuje. Umowy ograniczonej do konsultacji nie opisuje się jako pełnej obsługi zdarzeń, a kontrakt na dozór techniczny wymaga sprawdzenia, jakie wymagania wobec monitoringu bezpieczeństwa stawia NIS2. Rozbieżność między opisem a rzeczywistością wychodzi zwykle przy pierwszym poważnym zdarzeniu.
Czy każdy podmiot NIS2 musi mieć zewnętrzną firmę cyberbezpieczeństwa?
Zewnętrzny wykonawca nie jest warunkiem zgodności z przepisami. Wiele organizacji szuka firmy cyberbezpieczeństwa NIS2, a ustawa posługuje się węższym pojęciem dostawcy usług zarządzanych w zakresie cyberbezpieczeństwa (definicja legalna w art. 2 pkt 4j KSC). Art. 14 ustawy o KSC dopuszcza realizację zadań z art. 8 i przepisów dotyczących incydentów przez własne struktury albo powierzenie ich dostawcy usług zarządzanych w zakresie cyberbezpieczeństwa; w praktyce organizacje łączą obie ścieżki. Wybrane rozwiązanie musi zapewnić wykonanie wszystkich obowiązków. Swoboda dotyczy tak samo organizacji wpisanych jako podmiot kluczowy i podmiot ważny.
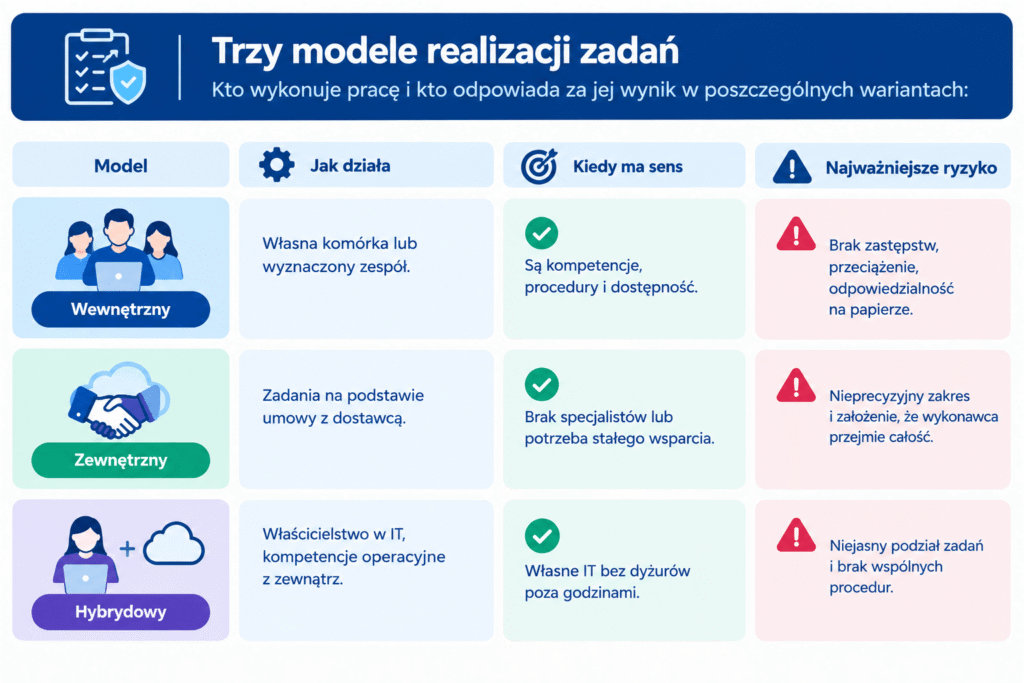
Trzy modele realizacji zadań
Poniższa tabela zestawia trzy warianty dopuszczone przez art. 14 ustawy o KSC, żeby ułatwić wybór modelu adekwatnego do wielkości i dojrzałości organizacji.
Który model wybiera organizacja bez zespołu bezpieczeństwa?
Typowy przebieg wygląda tak: podmiot publiczny dowiaduje się o wpisie z urzędu, ma sprawny dział IT, brakuje mu specjalistów od bezpieczeństwa i dyżurów poza godzinami pracy. Wybiera model hybrydowy: informatycy zachowują odpowiedzialność operacyjną, a dostawca prowadzi rejestr incydentów, wspiera kwalifikację zdarzeń, eskalację i zgłoszenia. Umowa opisuje role, czasy kontaktu, raportowanie i aktualizację danych.
Czy wystarczy prosta umowa?
Umowa może obejmować wąski zakres zadań i nadal być prawidłowa, ale musi opisywać usługę rzeczywiście świadczoną. Kłopot zaczyna się tam, gdzie dokument wymienia obowiązki ustawowe, a nikt po drugiej stronie nie ma przypisanej roli. Zgodność z przepisami wykazuje się wykonaniem obowiązków, ponieważ dokument jest jedynie ich opisem.
Umowa na cyberbezpieczeństwo zyskuje wartość wtedy, gdy nazywa czynności i przypisuje je konkretnym osobom. Jej zakres najłatwiej ocenić, zestawiając go z tym, jak wygląda reakcja na cyberatak krok po kroku: wykrycie, ograniczenie skutków, usunięcie przyczyny, przywrócenie usług. Po zdarzeniu zostają dowody wykonania: rejestr, raporty i potwierdzenia zgłoszeń.
Jaki zakres podstawowy ma sens?
Obsługa incydentów NIS2 w podstawowym zakresie obejmuje:
- Przyjmowanie zgłoszeń od wyznaczonych osób.
- Kwalifikację zdarzenia jako incydentu albo usterki.
- Rejestr incydentów prowadzony lub nadzorowany przez wykonawcę.
- Wsparcie zgłoszenia do właściwego zespołu CSIRT (Computer Security Incident Response Team) – w praktyce zgodnie z art. 11 KSC obowiązują ramy czasowe: wczesne ostrzeżenie do 24 godzin, zgłoszenie incydentu w kolejnym oknie i sprawozdanie końcowe co do zasady w ciągu miesiąca.
- Eskalację do kierownictwa i osób kontaktowych.
- Raport okresowy z rekomendacjami usprawnień.
W naszej pracy najwięcej czasu zajmują rzeczy proste: kto po stronie organizacji może uruchomić wsparcie, kto kwalifikuje zdarzenie jako incydent, kto zatwierdza treść zgłoszenia. Spisujemy to z klientem przed pierwszym zdarzeniem, bo w jego trakcie nikt nie ustala już kompetencji.
Co powinna zawierać umowa z dostawcą?
Umowa powinna opisywać zakres powierzonych czynności, role po obu stronach, dostępność wsparcia i sposób dokumentowania pracy. Urzędowego wzoru takiej umowy ustawa nie przewiduje, więc osiem obszarów poniżej to dobra praktyka organizacyjna – przepis takiej listy nie zawiera. Łatwo pomija się ostatni z nich, czyli ślad audytowy po zakończonej współpracy, którego brak widać dopiero przy zmianie dostawcy.
Osiem obszarów, które opisuje dobra umowa
Minimalne elementy umowy z dostawcą i ich znaczenie:
Ile dostępności naprawdę potrzeba?
Dostępność wynika z analizy ryzyka i znaczenia usług, więc nie każda umowa musi zakładać dyżur całodobowy. Ustawa o KSC różnicuje terminy raportowania w zależności od kategorii podmiotu i rodzaju incydentu (art. 11), a ogólne ramy czasowe – wczesne ostrzeżenie do 24 godzin, zgłoszenie i sprawozdanie końcowe co do zasady w ciągu miesiąca – wywodzą się z dyrektywy 2022/2555. Gdy usługa obejmuje dozór całodobowy, wymagania dostępności muszą odpowiadać takiej obietnicy.
Zgłaszanie incydentów do CSIRT wymaga osobnego ustalenia: kto przygotowuje dane, kto je wysyła i gdzie zapisuje potwierdzenie. Jeżeli umowa już istnieje, przed wypełnieniem formularza zestaw jej zapisy z zadaniami wskazanymi w Wykazie. W VigilHorizon zaczynamy właśnie od takiego przeglądu: czytamy zakres, sprawdzamy, kto ma uruchamiać wsparcie, i dopiero potem rozmawiamy o lukach.
Czego dostawca nie przejmuje?
Umowa przenosi czynności; obowiązki ustawowe zostają tam, gdzie były. Odpowiedzialność kierownika podmiotu zostaje przy nim także wtedy, gdy zadania wykonuje firma zewnętrzna. Mówi o tym wprost art. 8c ustawy o KSC8, wiążący odpowiedzialność z funkcją kierowniczą niezależnie od tego, komu powierzono wykonanie – dotyczy to także sytuacji, gdy obowiązki powierzono innej osobie za jej zgodą. Widać to w praktyce: gdy zespół Incident Response zatrzymuje cyberatak krok po kroku, decyzja o odłączeniu systemu czy powiadomieniu klientów zapada wewnątrz organizacji.
Po stronie podmiotu zostają przede wszystkim:
- Odpowiedzialność kierownictwa za wykonanie obowiązków (art. 8c i art. 8d KSC).
- Wdrożenie systemu zarządzania bezpieczeństwem informacji (art. 8 KSC).
- Decyzje biznesowe o akceptowanym poziomie ryzyka.
- Kompletność i aktualność danych w rejestrze.
- Obowiązki poza umową, gdy obejmuje ona wybrany zakres.
Dlatego w rozmowach o zakresie usługi pytamy przede wszystkim o to, kto co robi w pierwszych minutach po zauważeniu zdarzenia. Gdy ta odpowiedź jest spisana po obu stronach, wpis w formularzu zaczyna opisywać realny sposób pracy.
Jak wybrać dostawcę usług cyberbezpieczeństwa?
Dostawcę usług cyberbezpieczeństwa NIS2 ocenia się po tym, jak pracuje na co dzień. Zewnętrzny konsultant cyberbezpieczeństwa sprawdzi się tam, gdzie organizacja potrzebuje wsparcia decyzyjnego i porządku w dokumentacji, a stały dozór prowadzi własnymi siłami.
Kryteria, które realnie różnicują dostawców
Na co patrzeć przy ocenie wykonawcy:
- Doświadczenie w incydentach i znajomość wymagań KSC oraz NIS2.
- Jasne procesy z opisaną eskalacją i podziałem ról.
- Współpraca z CSIRT i z działem IT klienta.
- Bezpieczne przetwarzanie danych o incydentach.
- Audytowalność raportów i opisany plan wyjścia z usługi.
Dwa punkty sprawdź osobno. Pierwszy to weryfikacja niekaralności personelu dopuszczanego do zadań z art. 8 i art. 11; organizacje przypominają sobie o niej zwykle po podpisaniu umowy. Drugi dotyczy skali: zanim zamówisz stały dozór, warto wiedzieć, czym jest SOC 24/7 i dlaczego monitoring nie wystarcza.
Checklista przed uzupełnieniem punktu 16
Przed uzupełnieniem danych w Wykazie KSC przydaje się krótki przegląd stanu faktycznego. Chodzi o sprawdzenie, czy punkt 16 Wykazu KSC opisze to, co w organizacji dzieje się naprawdę.
Sprawdź kolejno:
- Czy organizacja zawarła umowę z dostawcą usług zarządzanych?
- Jakie zadania z art. 8 lub art. 11 ta umowa obejmuje?
- Czy dane wykonawcy są kompletne i aktualne?
- Czy osoby kontaktowe wiedzą, jak uruchomić wsparcie?
- Czy umowa opisuje rejestr, eskalację i zgłaszanie zdarzeń?
- Kto odpowiada za aktualizację wpisu po zmianie współpracy?
Pytanie bez odpowiedzi rozstrzygnij w umowie z wykonawcą, zanim wpis trafi do formularza. Każda późniejsza zmiana danych z art. 7 ust. 2 pkt 1-18 ustawy, a więc również danych dostawcy z punktu 16, wymaga złożenia wniosku o zmianę wpisu w terminie 14 dni od dnia zmiany (art. 7c ust. 3 ustawy o KSC)9. Niedotrzymanie tego terminu może być podstawą czynności sprawdzających organu (art. 7k KSC) i kary pieniężnej (art. 73 ust. 1 pkt 1 KSC). Uporządkowane role i dokumentacja dają materiał, na którym opiera się audyt zgodności z NIS2 i przygotowanie organizacji do kontroli.
Od czego zacząć przygotowanie wpisu?
Formularz zamyka temat rejestracji. Poradzenie sobie z incydentem rozstrzyga się gdzie indziej: przy ludziach, którzy zakwalifikują zdarzenie, przy procedurze, którą znają na pamięć, i przy czasie, w jakim zdążą zareagować. Dlatego przed wpisaniem dostawcy przeczytaj własną umowę tak, jak przeczyta ją ktoś, kto w środku nocy szuka numeru telefonu. Jeżeli umowa nie mówi, kto podejmuje decyzję i kto ją wykonuje, wpis będzie poprawny formalnie i pusty operacyjnie.
Przy wątpliwościach zaczynamy od rozmowy o stanie faktycznym: przeglądu gotowości, oceny zakresu istniejącej umowy albo przygotowania zarządzanej obsługi incydentów w trybie całodobowym. Pokazujemy wtedy, co da się powierzyć na zewnątrz i co zostaje w organizacji.
Najczęściej zadawane pytania (FAQ)
Dowiedz się więcej
- Cyberatak zaczyna się dużo wcześniej niż myślisz. Pierwsze sygnały, których nikt nie zauważa
- ISO 27001 i NIS2 – podobieństwa oraz najważniejsze różnice
- Pierwsze 60 minut cyberataku – co dzieje się naprawdę i dlaczego liczy się każda minuta?
- Dzień z życia analityka SOC – monitoring bezpieczeństwa 24/7 od środka
Stan prawny na 14 września 2026 r. Artykuł opiera się na ustawie z dnia 5 lipca 2018 r. o krajowym systemie cyberbezpieczeństwa (t.j. Dz.U. 2026 poz. 20), znowelizowanej ustawą z dnia 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa oraz niektórych innych ustaw (Dz.U. 2026 poz. 252), która weszła w życie 3 kwietnia 2026 r. i wdraża dyrektywę Parlamentu Europejskiego i Rady (UE) 2022/2555 (NIS2). Dalej w tekście: „ustawa o KSC” lub „KSC”.
Źródła główne:
- System S46 – instrukcje „Samorejestracja” i „Wprowadzenie do Wykazu KSC”: gov.pl/web/system-s46 (podstrony: gov.pl/web/system-s46/wykaz-ksc, gov.pl/web/system-s46/s46-cyber-hub); portal wniosku: wykaz-ksc.gov.pl/login.
- Ministerstwo Cyfryzacji – obowiązki podmiotów kluczowych i ważnych oraz aktualne Q&A: cyber.gov.pl/faq; dokument źródłowy „Q&A Nowelizacja KSC” (PDF, gov.pl/attachment); komunikaty: gov.pl/web/cyfryzacja – uruchamiamy samorejestrację, gov.pl/web/cyfryzacja – kogo obejmuje, gov.pl/web/cyfryzacja – obowiązki podmiotów.
- Aktualny tekst ustawy o KSC – szczególnie art. 7 (w tym art. 7a, 7b, 7c, 7d, 7j), art. 8 i art. 11: isap.sejm.gov.pl (tekst jednolity, Dz.U. 2026 poz. 20) oraz dziennikustaw.gov.pl (tekst ustawy nowelizującej, Dz.U. 2026 poz. 252 – dla przepisów wprowadzonych/zmienionych tą nowelizacją, m.in. art. 7a–7b).
Przypisy:
- Wykaz KSC jako aplikacja w ramach Systemu S46 — https://www.gov.pl/web/system-s46/wykaz-ksc.
- Art. 7c ust. 1 ustawy o KSC — tekst jednolity, Dz.U. 2026 poz. 20: https://isap.sejm.gov.pl/isap.nsf/DocDetails.xsp?id=WDU20260000020.
- Termin samorejestracji 7.05.–3.10.2026 r. — komunikat „Uruchamiamy samorejestrację…”: https://www.gov.pl/web/cyfryzacja/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc–uruchamiamy-samorejestracje-w-wykazie-podmiotow-kluczowych-i-podmiotow-waznych-sprawdz-jak-dokonac-wpisu.
- Art. 7a ust. 2 ustawy o KSC — ustawa nowelizująca, Dz.U. 2026 poz. 252: https://isap.sejm.gov.pl/isap.nsf/DocDetails.xsp?id=WDU20260000252 (PDF: https://api.sejm.gov.pl/eli/acts/DU/2026/252/text.pdf).
- Rozpoczęcie wpisów z urzędu 13.04.2026 r. — komunikat „Kogo obejmuje”: https://www.gov.pl/web/cyfryzacja/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc—kogo-obejmuje.
- Art. 7b ust. 1–2 ustawy o KSC (termin 6 miesięcy od doręczenia wezwania) — ustawa nowelizująca, Dz.U. 2026 poz. 252: https://isap.sejm.gov.pl/isap.nsf/DocDetails.xsp?id=WDU20260000252; potwierdzenie opisowe: https://www.gov.pl/web/cyfryzacja/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc—kogo-obejmuje.
- Art. 14 ustawy o KSC — tekst jednolity, Dz.U. 2026 poz. 20: https://isap.sejm.gov.pl/isap.nsf/DocDetails.xsp?id=WDU20260000020.
- Art. 8c ustawy o KSC — tekst jednolity, Dz.U. 2026 poz. 20: https://isap.sejm.gov.pl/isap.nsf/DocDetails.xsp?id=WDU20260000020.
- Art. 7c ust. 3 ustawy o KSC (termin 14 dni na aktualizację danych) — tekst jednolity, Dz.U. 2026 poz. 20: https://isap.sejm.gov.pl/isap.nsf/DocDetails.xsp?id=WDU20260000020.
- System S46 / S46 Cyber Hub, art. 46 ust. 1 KSC — https://www.gov.pl/web/system-s46/s46-cyber-hub.