
Co pentester znalazł w 30 minut po wejściu do sieci? Najczęstsze błędy organizacji
13 października 2026
Co profesjonalny pentester może znaleźć już w pierwszych 30 minutach testu? Poznaj najczęstsze błędy wykrywane podczas testów penetracyjnych i dowiedz się, jak zwiększyć odporność swojej organizacji.
09:00. Rozpoczyna się uzgodniony test penetracyjny. Pentester zna zakres, zasady i osoby kontaktowe. Najpierw buduje obraz środowiska i sprawdza, czy założenia organizacji odpowiadają stanowi faktycznemu.
O 09:30 istnieje lista obszarów do weryfikacji: zbędna usługa, szerokie uprawnienia, słaba separacja sieci i konto bez dodatkowego uwierzytelnienia. Nie dowodzą włamania, ale wskazują większe ryzyko, niż wynikało z dokumentacji.
To wszystko można zauważyć tak szybko? Czasem tak — ponieważ testy penetracyjne firmy zaczynają się od metodycznej obserwacji, porównania stanu z założeniami i wyboru hipotez do bezpiecznego sprawdzenia.
Co warto wiedzieć
- Test penetracyjny jest autoryzowaną i kontrolowaną oceną bezpieczeństwa. Zakres, dopuszczalne działania, komunikacja i warunki przerwania testu są ustalane wcześniej.
- Pierwsze 30 minut nie musi prowadzić do potwierdzenia krytycznej podatności. Często wystarcza jednak, by ujawnić rozbieżności w inwentaryzacji, konfiguracji, dostępach lub segmentacji.
- Największe ryzyko rzadko wynika z jednego „spektakularnego” błędu. Może powstać z połączenia kilku pozornie niewielkich słabości.
- Pentest, audyt bezpieczeństwa i skanowanie podatności odpowiadają na różne pytania. W dojrzałym programie wzajemnie się uzupełniają.
- Raport ma wartość dopiero wtedy, gdy ustalenia otrzymują właścicieli, terminy, priorytety i zostają ponownie sprawdzone po naprawie.
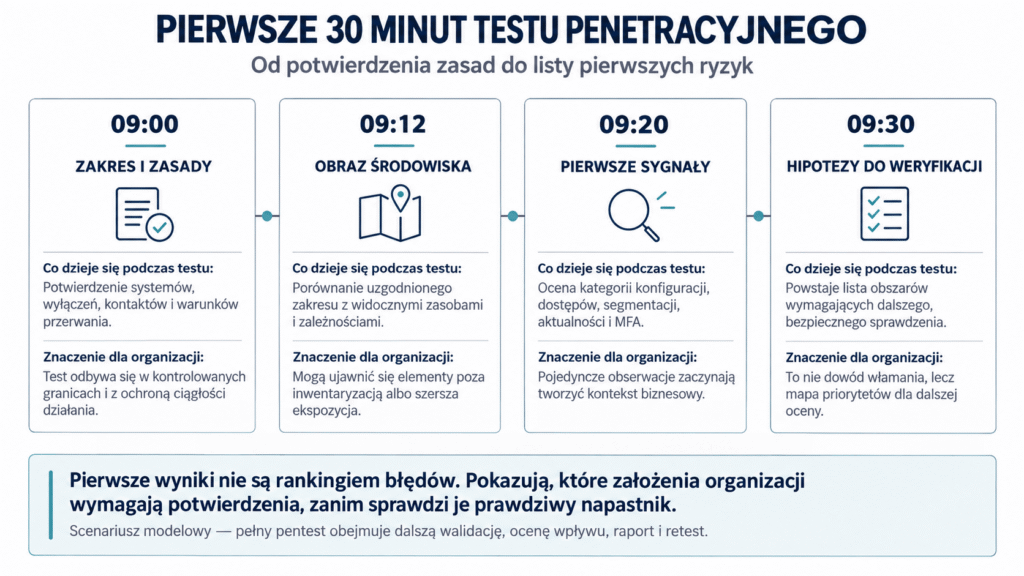
Pierwsze 30 minut testu penetracyjnego
Oś czasu jest scenariuszem modelowym, nie opisem klienta ani zlecenia VigilHorizon. Nie zawiera exploitów, komend ani szczegółów ułatwiających atak.
09:00 — test rozpoczyna się od zasad
Pentester potwierdza systemy, konta testowe, wyłączenia, okno i komunikację. Gdy pojawi się wpływ na usługę lub ważne znalezisko, wiadomo, kto decyduje o kontynuowaniu albo przerwaniu. Niespójna lista systemów, nieznany właściciel czy nieaktualny kontakt nie są podatnością techniczną, lecz ujawniają ryzyko operacyjne.
09:12 — powstaje pierwszy obraz środowiska
Pentester porównuje zakres z widocznymi zasobami i zależnościami. Może ujawnić się usługa pozostawiona po migracji, system spoza inwentaryzacji albo interfejs dostępny szerzej, niż zakładano. To nie dowód możliwości wykorzystania, lecz sygnał dla dokumentacji, zarządzania zmianą i kontroli ekspozycji.
09:20 — pojedyncze obserwacje zaczynają tworzyć kontekst
Pojawiają się potencjalne ryzyka: niespójny dostęp, brak MFA, szeroka widoczność między segmentami lub nieaktualna usługa. Tester pyta, jaki zasób znajduje się za kontrolą i jaki byłby wpływ. Brak MFA ma inne znaczenie dla konta testowego niż dla administratora usługi krytycznej; nieaktualny komponent może być mniej pilny, jeśli jest skutecznie odizolowany.
09:30 — powstaje lista hipotez do bezpiecznej weryfikacji
Po trzydziestu minutach nie ma ostatecznych wniosków, lecz mapa dostępów, segmentacji, aktualizacji, usług i tożsamości wymagających pogłębienia. Hipotezy trzeba potwierdzić w granicach zgody i proporcjonalnie do ryzyka. Pełny test trwa dłużej; pierwsze pół godziny pokazuje, gdzie szukać odpowiedzi.
Od czego zaczyna się test penetracyjny
Profesjonalny pentest firmy zaczyna się przed badaniem. Strony uzgadniają cel, zakres, kryteria sukcesu i Rules of Engagement: systemy, wyłączenia, godziny, ograniczenia obciążenia, pracę z danymi, kontakty alarmowe i warunki przerwania.
Pentester działa za zgodą właściciela i w ustalonych granicach. Dla produkcji, starszych urządzeń lub usług wrażliwych na obciążenie zasady muszą uwzględniać ich charakter. „Sprawdźcie wszystko” nie jest bezpiecznym zakresem.
NIST SP 800-115 opisuje techniczne testowanie jako proces obejmujący planowanie, wykonanie, analizę wyników i działania po ocenie. Dla organizacji istotny jest przede wszystkim wniosek, że jakość testu zależy również od przygotowania i wykorzystania rezultatów, a nie tylko od fazy technicznej (NIST, Technical Guide to Information Security Testing and Assessment).
Przed startem trzeba znać wspierany proces, niedopuszczalny wpływ, właściciela decyzji, tryb przekazania pilnego ustalenia oraz zasady ochrony i usunięcia dowodów.
Co można zauważyć w pierwszych minutach
Wczesny etap nie służy zbieraniu ostrzeżeń, lecz rozpoznaniu miejsc, w których stan faktyczny odbiega od polityk, dokumentacji albo oczekiwań. Typowe obserwacje obejmują:
- usługi lub interfejsy, które nie są potrzebne w danym zakresie;
- elementy środowiska niewidoczne w aktualnej inwentaryzacji;
- konfiguracje niespójne ze standardem organizacji;
- konta albo role o dostępie szerszym niż uzasadnia zadanie;
- nierówną ochronę mechanizmami MFA;
- słabą separację obszarów o różnej krytyczności;
- komponenty wymagające oceny aktualności i wsparcia producenta;
- braki w logowaniu, własności systemu lub procedurze eskalacji.
| Kategoria obserwacji | Pytanie biznesowe | Potencjalny wpływ | Bezpieczny kolejny krok |
|---|---|---|---|
| Zasób poza inwentaryzacją | Kto odpowiada za system i jego aktualizacje? | niewidoczny element może pozostać poza utrzymaniem i monitoringiem | potwierdzić właściciela, cel i cykl życiapotwierdzić właściciela, cel i cykl życia |
| Nadmierne uprawnienia | Czy dostęp odpowiada rzeczywistej roli użytkownika? | większy zakres skutków po utracie kontroli nad kontem | przegląd ról i zasada najmniejszych uprawnień |
| Brak MFA dla wybranego dostępu | Jak krytyczne funkcje chroni to konto? | słabsza odporność warstwy tożsamości | objąć dostęp MFA i sprawdzić wyjątki |
| Niespójna segmentacja | Czy systemy o różnej krytyczności powinny się komunikować? | łatwiejsze rozszerzenie wpływu incydentu | zweryfikować przepływy i reguły separacji |
| Nieaktualna usługa | Czy komponent jest wspierany i potrzebny? | znane słabości lub brak poprawek | aktualizacja, wycofanie albo kontrola kompensacyjna |
| Brak właściwych logów | Czy organizacja zauważyłaby nadużycie? | opóźniona detekcja i trudniejsze wyjaśnienie incydentu | uzupełnić źródła i scenariusze monitoringu |
Żaden wiersz nie dowodzi krytycznego zagrożenia. Dopiero walidacja odróżnia realną słabość od sygnału o ograniczonym znaczeniu.
Najczęstsze problemy wykrywane podczas pentestu
Nadmierne uprawnienia
Uprawnienia narastają ze zmianami ról i projektów. Nowy dostęp zostaje nadany, a poprzedni nieodebrany; konto serwisowe obejmuje kolejne systemy. Pentest sprawdza, czy zakres nadal odpowiada potrzebie.
Brak segmentacji albo reguły niedopasowane do projektu
Dokumentacja może wskazywać osobne strefy, lecz przepływy bywają szersze przez migrację, integrację lub trwały wyjątek. Wtedy incydent w mniej krytycznym obszarze może oddziaływać na ważniejszy system.
Nieaktualne systemy i niepotrzebne usługi
Starsza wersja nie oznacza automatycznie możliwości wykorzystania, a dostępna usługa nie musi być zbędna. Problemem jest brak właściciela, uzasadnienia, oceny ekspozycji i kontroli kompensacyjnych.
Słaba kontrola dostępu i wyjątki od MFA
Organizacja może deklarować MFA, a utrzymywać wyjątki dla kont, integracji lub administracji. Test ocenia ich znaczenie w uzgodnionym scenariuszu, nie tylko status „MFA jest” albo „nie ma”.
Błędy konfiguracji Microsoft 365
W Microsoft 365 znaczenie ma relacja ról, polityk dostępu, udostępniania, aplikacji i wyjątków. Konfigurację trzeba porównać z modelem pracy, krytycznością danych i administracją.
Pierwsze ustalenia nie są rankingiem porażek działu IT. Są mapą założeń, które warto sprawdzić, zanim połączy je prawdziwy napastnik. Dojrzałość organizacji widać po sposobie priorytetyzacji i naprawy, nie po obietnicy braku błędów.
Modelowy case study: trzy drobne luki, jeden większy problem
Modelowa firma usługowa zleca test fragmentu sieci. W pierwszych trzydziestu minutach tester widzi konto o zbyt szerokiej roli, starszą usługę po migracji i brak MFA dla wybranego dostępu administracyjnego.
Osobno każde ustalenie wygląda na możliwe do obsłużenia w zwykłym cyklu. Wspólna analiza pokazuje jednak słabsze granice między obszarami i większy wpływ utraty jednego konta, niż zakładano.
Tester ogranicza dowód do uzgodnionego minimum. Firma usuwa usługę, ogranicza rolę, zamyka wyjątek od MFA, sprawdza podobne konta i segmentację. Retest potwierdza zmiany. To przykład redakcyjny, nie opis klienta VigilHorizon.
Celem testu jest wskazanie obszarów do poprawy, zanim zrobi to napastnik. Wartość mierzy się jakością decyzji, nie liczbą efektownych znalezisk.
Dlaczego organizacje nie widzą tych problemów
Luki narastają przez lata wraz z aplikacjami, integracjami, kontami dostawców i wyjątkami. Każda zmiana może mieć uzasadnienie, lecz ich suma tworzy stan, którego nikt nie zaprojektował jako całości.
Pierwszym mechanizmem jest przyzwyczajenie. Zespół pamięta, dlaczego otwarto dostęp, ale rzadziej sprawdza, czy uzasadnienie nadal istnieje. Osoba z zewnątrz prosi o dowód aktualnej potrzeby.
Drugim jest fragmentacja odpowiedzialności. Infrastruktura, Microsoft 365, aplikacja i sieć mają różnych właścicieli, z których każdy widzi fragment. Pentest pokazuje zależności, a audyt bezpieczeństwa IT szerzej ocenia procesy, architekturę i role.
Trzecim jest utożsamianie braku zgłoszeń z brakiem problemów. Bez pomiaru pokrycia logów i obsługi alertów firma nie wie, czy zauważyłaby nadużycie. Test może ocenić także widoczność działań dla monitoringu i SOC.
Co dzieje się po wykryciu podatności
Znalezisko trzeba zweryfikować, udokumentować w minimalnym zakresie, ocenić jego wpływ i kontrole ograniczające. Automatyczna ważność nie wystarcza bez procesu biznesowego.
| Znalezisko | Potencjalne ryzyko | Zalecane działanie |
|---|---|---|
| Nadmierne uprawnienia | większy zakres dostępu po utracie kontroli nad kontem | przegląd ról, usunięcie zbędnych dostępów, cykliczna recertyfikacja |
| Brak MFA dla istotnego konta | słabsza ochrona tożsamości i dostępu administracyjnego | wdrożenie MFA, przegląd wyjątków i ścieżek odzyskiwania |
| Brak segmentacji | rozszerzenie wpływu incydentu pomiędzy systemami | przegląd wymaganych przepływów, segmentacja i test reguł |
| Nieaktualny system | możliwość występowania znanych słabości lub brak wsparcia | aktualizacja, migracja, wycofanie albo kontrola kompensacyjna |
| Zbędna usługa | niepotrzebne zwiększenie powierzchni ataku | potwierdzenie celu i bezpieczne wyłączenie |
| Niespójna konfiguracja Microsoft 365 | nadmierne udostępnianie lub szersze uprawnienia | przegląd ról, polityk dostępu i aplikacji |
Priorytet łączy wykonalność, wartość zasobu i wpływ. Ustalenie średniej wagi może być pilne dla systemu krytycznego, a technicznie poważny problem — mniej istotny dzięki izolacji i dodatkowym kontrolom.
W podejściu VigilHorizon rekomendacja powinna odpowiadać na cztery pytania: co zmienić, kto jest właścicielem, do kiedy wykonać zmianę i jak potwierdzić jej skuteczność. Bez tego raport łatwo staje się listą technicznych uwag bez przełożenia na redukcję ryzyka.
Pentest, audyt czy skanowanie podatności
Te działania nie są zamienne. Skanowanie daje szeroki obraz potencjalnych słabości, pentest waliduje scenariusze w zakresie, a audyt ocenia szerszy system zabezpieczeń, procesów i odpowiedzialności.
| Kryterium | Skanowanie podatności | Test penetracyjny | Audyt bezpieczeństwa |
|---|---|---|---|
| Główne pytanie | Jakie potencjalne słabości widzi narzędzie? | Co można potwierdzić i jaki może być wpływ? | Czy zabezpieczenia i procesy są adekwatne oraz działają? |
| Sposób pracy | głównie automatyczny i cykliczny | narzędzia plus ręczna analiza eksperta | przegląd dowodów, konfiguracji, architektury i procesu |
| Wynik | lista pozycji do walidacji | potwierdzone ustalenia, scenariusze i rekomendacje | luki, ocena ryzyka i plan doskonalenia |
| Kontekst biznesowy | zależny od procesu analizy | wysoki przy dobrze zdefiniowanym zakresie | szeroki, obejmujący technologię i organizację |
| Typowy rytm | regularnie i po zmianach | okresowo i po istotnych zmianach | według ryzyka, wymagań i cyklu zarządczego |
| Ograniczenie | false positive i słabsze rozpoznanie relacji | wynik ograniczony zakresem i momentem testu | nie każda słabość jest aktywnie walidowana |
Różnice omawia artykuł Testy penetracyjne — czym różnią się od skanowania podatności?. Dla aplikacji webowych punktem odniesienia jest OWASP Web Security Testing Guide, lecz metodologia nie zastępuje indywidualnego zakresu.
Pentest wspiera ocenę skuteczności zabezpieczeń, ale nie potwierdza pełnej zgodności z NIS2, obejmującej też ryzyko, incydenty, ciągłość, dostawców i dokumentację. Więcej: Audyt zgodności z NIS2 — jak przygotować organizację.
Dlaczego pentest nie kończy się raportem
Raport opisuje określony moment i zakres, nie trwałe bezpieczeństwo. Po aktualizacjach, migracjach i zmianach ról wynik trzeba włączyć do zarządzania podatnościami.
Praktyczny cykl obejmuje:
- potwierdzenie i klasyfikację ustaleń;
- ocenę wpływu na procesy i dane;
- przypisanie właściciela oraz terminu;
- wybór naprawy albo udokumentowanej kontroli kompensacyjnej;
- wdrożenie zmiany w kontrolowany sposób;
- retest najważniejszych ustaleń;
- aktualizację standardów, monitoringu i wiedzy zespołu.
Retest sprawdza, czy poprawka usuwa ustalenie i nie tworzy nowej luki. Przy zmianach architektury może wymagać szerszej weryfikacji zależności.
Wyniki powinny też doskonalić widoczność: rejestrowanie, korelację i eskalację. SOC 24/7 nie zastępuje pentestu, lecz może wykorzystać go do poprawy detekcji i playbooków.
Jak przygotować organizację
Ustal cel zamiast zamawiać „test wszystkiego”
Cel powinien dotyczyć ryzyka: odporności aplikacji, bezpieczeństwa zwykłego konta, separacji środowisk lub danych krytycznych. Wtedy wykonawca dobiera właściwy model.
Zadbaj o aktualny zakres i właścicieli
Lista adresów nie wystarcza. Potrzebne są systemy, domeny, dostawcy, wyłączenia i właściciele. Dla produkcji trzeba wskazać ograniczenia chroniące ciągłość.
Przygotuj komunikację i reakcję
Kontakty muszą działać podczas testu. Pilne ustalenie nie powinno czekać na raport. Trzeba wiedzieć, kto zmienia zakres, zatrzymuje test lub rozpoczyna obsługę incydentu.
Połącz działania w jeden program
Skanowanie wykrywa znane słabości, pentest waliduje scenariusze, audyt ocenia system, szkolenia ograniczają błędy, a SOC wspiera detekcję. VigilHorizon łączy ustalenia z właścicielami, terminami i retestem.
Sprawdź gotowość przed startem
- Czy zakres obejmuje procesy i systemy o największym znaczeniu?
- Czy zapisano działania niedozwolone i warunki przerwania testu?
- Czy właściciele techniczni i biznesowi znają termin badania?
- Czy istnieje kontakt alarmowy po obu stronach?
- Czy ustalono sposób ochrony, przechowywania i usunięcia dowodów?
- Czy wiadomo, jak szybko przekazać krytyczne ustalenie?
- Czy raport będzie zawierał wpływ, rekomendację i priorytet?
- Czy zaplanowano właścicieli napraw oraz retest?
Podsumowanie
Pierwsze minuty profesjonalnego testu penetracyjnego często pokazują więcej, niż organizacja spodziewa się zobaczyć. Nie dlatego, że infrastruktura musi być wyjątkowo słaba. Powodem jest stopniowe narastanie wyjątków, dostępów, integracji i zmian, które z czasem przestają tworzyć spójny model bezpieczeństwa.
Pentest daje kontrolowane warunki, zgodę, zakres i możliwość bezpiecznej walidacji. Nie służy do efektownego udowadniania przewagi testera. Ma odpowiedzieć, które słabości są rzeczywiste, jak mogą się łączyć, jaki proces biznesowy obejmuje ryzyko i co naprawić najpierw. Raport zamyka etap oceny, ale redukcję ryzyka potwierdza dopiero wdrożenie zmian i retest.
Jeżeli nie wiesz, czy dokumentacja odpowiada faktycznej powierzchni środowiska, czy wyjątki od MFA są nadal potrzebne i czy segmentacja działa zgodnie z projektem, warto zacząć od ustalenia celu badania. VigilHorizon może pomóc dobrać test penetracyjny, audyt bezpieczeństwa albo ocenę zgodności z NIS2 do krytycznych procesów i aktualnego poziomu ryzyka. Punktem wejścia jest analiza zakresu i potrzeb organizacji, nie gotowy scenariusz narzucony każdej firmie.
Najczęściej zadawane pytania (FAQ)
1. Czy pentest oznacza próbę włamania?
Pentest jest autoryzowaną, kontrolowaną oceną scenariuszy. Pentester działa za zgodą organizacji i według zasad bezpieczeństwa. Celem jest potwierdzenie ryzyka przy małym wpływie, nie dostęp za wszelką cenę.
2. Co pentester może znaleźć w pierwszych 30 minutach?
Może wskazać zasoby spoza inwentaryzacji, niespójne konfiguracje, zbędne usługi, nadmierne uprawnienia, wyjątki od MFA lub słabą segmentację. Nie potwierdza to wykorzystania każdego problemu.
3. Jak długo trwa test penetracyjny?
Czas zależy od celu, zakresu, liczby systemów, modelu testu i ograniczeń. Pierwsze 30 minut to rama narracyjna; pełna ocena wymaga dalszej walidacji, dokumentacji i analizy wpływu.
4. Czy test penetracyjny jest bezpieczny?
Ryzyko ograniczają zakres, Rules of Engagement, wyłączenia, kontakty i warunki przerwania. Nie można go wyzerować, zwłaszcza w środowisku produkcyjnym.
5. Czym pentest różni się od skanowania podatności?
Skanowanie automatycznie identyfikuje potencjalne słabości. Pentest ręcznie i kontrolowanie potwierdza wybrane scenariusze oraz ich znaczenie. Oba działania się uzupełniają.
6. Czym test penetracyjny różni się od audytu bezpieczeństwa IT?
Pentest aktywnie weryfikuje odporność konkretnego zakresu. Audyt może szerzej oceniać architekturę, konfiguracje, procesy, dokumentację, role i zgodność. Audyt nie zawsze obejmuje aktywne potwierdzanie scenariuszy, a pentest nie ocenia automatycznie całej organizacji.
7. Jak często wykonywać testy penetracyjne?
Częstotliwość powinna wynikać z ryzyka. Test jest szczególnie uzasadniony po istotnej zmianie architektury, wdrożeniu systemu krytycznego, migracji, zmianie modelu tożsamości, incydencie lub znaczącej zmianie ekspozycji. Regularne skanowanie powinno działać częściej niż pogłębiony pentest.
8. Czy pentest jest wymagany przez NIS2?
NIS2 nie sprowadza obowiązków do jednego testu ani narzędzia. Test penetracyjny może stanowić element oceny skuteczności wybranych zabezpieczeń, ale nie zastępuje całości zarządzania ryzykiem, obsługi incydentów, ciągłości działania, bezpieczeństwa łańcucha dostaw i dokumentacji.
9. Czy brak podatności krytycznych oznacza, że system jest bezpieczny?
Nie. Wynik dotyczy określonego czasu i zakresu. Kilka ustaleń o niższej wadze może tworzyć istotny scenariusz, a części środowiska poza zakresem nie zostały ocenione. Ważny jest kontekst, zależności i ograniczenia badania.
10. Co powinien zawierać dobry raport z pentestu?
Powinien opisywać zakres, ograniczenia, metodologię, potwierdzone ustalenia, minimalne dowody, wpływ biznesowy, priorytet i rekomendacje. Przydatne są także właściciel działania, kryterium zamknięcia i wskazanie zakresu retestu.
11. Czy po naprawie potrzebny jest retest?
Tak, szczególnie dla ustaleń o dużym wpływie i zmian obejmujących kilka systemów. Retest potwierdza, że poprawka usuwa problem i działa w rzeczywistym środowisku. Sam status zadania „zamknięte” nie jest dowodem skuteczności.
12. Jak przygotować firmę do pierwszego pentestu?
Określ cel i krytyczne procesy, przygotuj aktualny zakres, wyłączenia, właścicieli oraz kontakty. Uzgodnij ochronę danych testowych, ścieżkę eskalacji, kryteria przerwania, format raportu, sposób priorytetyzacji i termin retestu.
Dowiedz się więcej
- Testy penetracyjne — czym różnią się od skanowania podatności?
- Audyt bezpieczeństwa IT — co obejmuje i kiedy warto go wykonać?
- Audyt zgodności z NIS2 — jak przygotować organizację?
- Czym jest SOC 24/7 i dlaczego monitoring nie wystarcza?
- SIEM w firmie — dlaczego samo wdrożenie nie zwiększa bezpieczeństwa
Zobacz również

9 października 2026
10 najczęstszych błędów wykrywanych podczas audytu zgodności z NIS2

6 października 2026
3 października 2026
Jak wygląda cyberatak na urząd miasta? Scenariusz incydentu krok po kroku
Nie wiesz który pakiet jest odpowiedni dla Twojej firmy?
Wypełnij krótką ankietę
Wypełnij formularz, a pomożemy dobrać monitoring, obsługę incydentów lub wsparcie dostępności do potrzeb Twojej organizacji. Zakres działań i warunki współpracy ustalimy przed rozpoczęciem usługi.