
Jak wygląda cyberatak na szpital objęty NIS2?
6 października 2026
O 07:10 zmiana poranna zaczyna pracę w zwykłym trybie. O 08:25 lekarz nie otwiera dokumentacji pacjenta, kwadrans później przestaje działać rejestracja, a o 09:05 administrator ustala, że włamanie zaczęło się poprzedniej nocy. Personel widzi, jak wygląda cyberatak na szpital, dopiero na tym etapie – przy ladzie rejestracji i w gabinecie bez wyników badań, kiedy atakujący porusza się po sieci od kilkunastu godzin.
Najważniejsze informacje
- Najdotkliwsza jest utrata dostępu do systemów – dokumentacja po czasie wraca, przerwane wizyty i przesunięte zabiegi już nie.
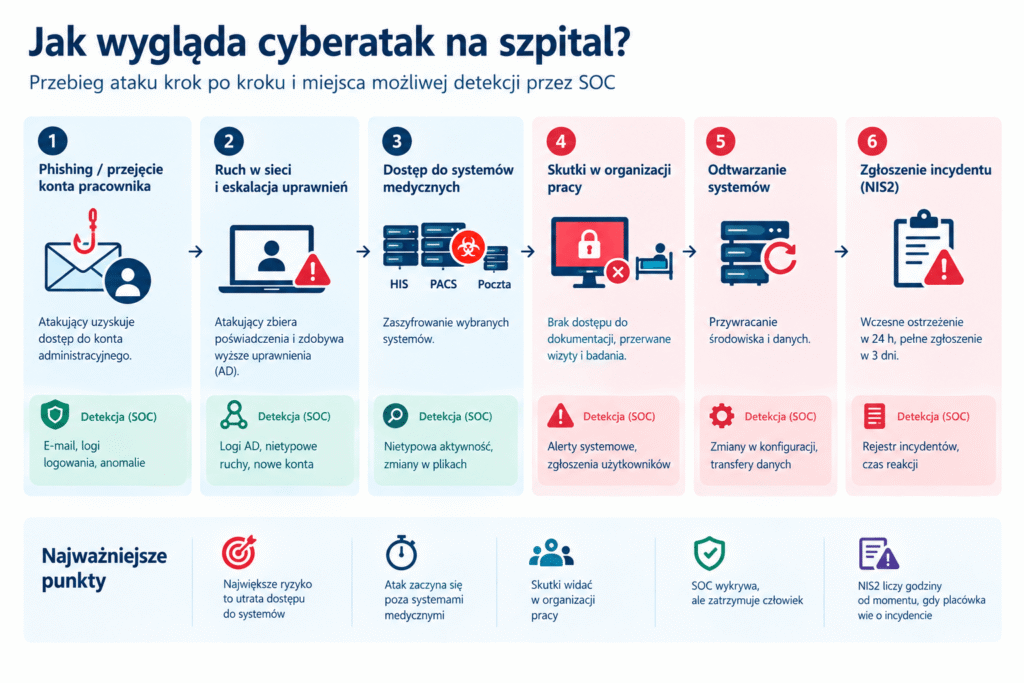
- Atak zaczyna się poza systemami medycznymi – od przejętego konta pracownika administracyjnego, potem idzie po uprawnienia w sieci.
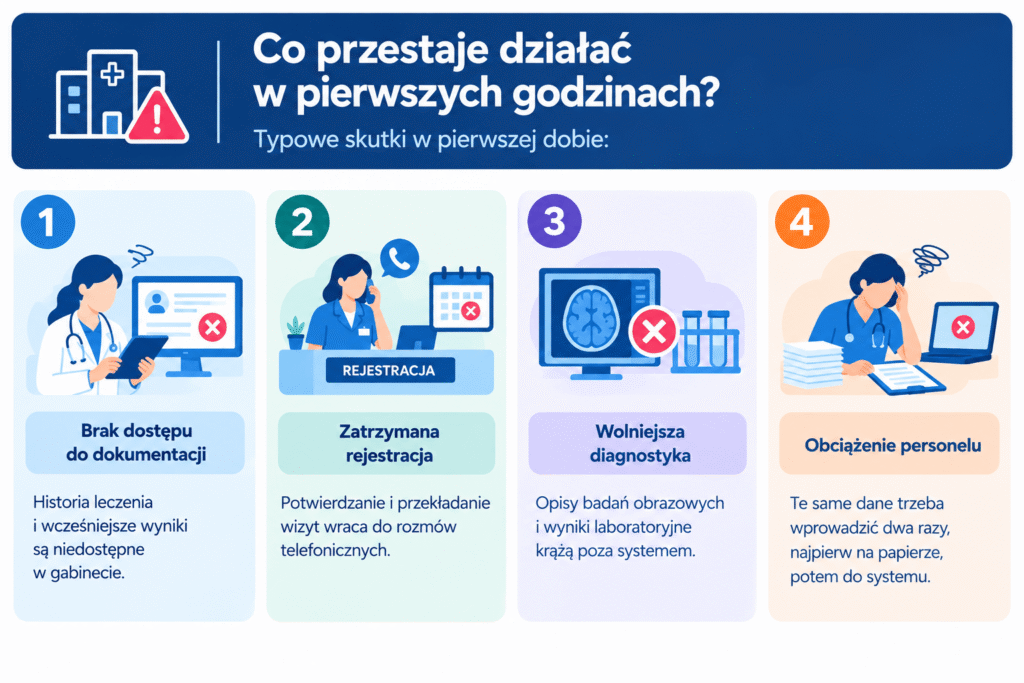
- Skutki widać w organizacji pracy – rejestracja przechodzi na papier, diagnostyka zwalnia, a oddziały dogadują się telefonicznie.
- Skuteczność obrony opiera się na ludziach, procedurze i czasie reakcji – narzędzia pokazują zdarzenie, a zatrzymuje je ktoś, kto wie, co zrobić w pierwszej godzinie.
- NIS2 liczy godziny od chwili, w której placówka wie o incydencie – wczesne ostrzeżenie w ciągu doby, pełne zgłoszenie w ciągu trzech dni.
Dlaczego szpitale są celem cyberataków?
Placówka medyczna nie może zawiesić działalności nawet na kilka godzin. Dane medyczne mają wartość na rynku przestępczym, jednak realną dźwignią jest dostępność: oddział, który nie widzi zleceń i wyników, pracuje wolniej z każdą godziną przestoju.
Według ENISA ochrona zdrowia była najczęściej raportowanym sektorem w ramach dyrektywy NIS przez cztery lata z rzędu, a dominującym typem incydentu pozostaje ransomware. W Polsce ochrona zdrowia należy do sektora kluczowego ustawy o krajowym systemie cyberbezpieczeństwa (KSC). Cyberbezpieczeństwo szpitala i ochrona danych medycznych przestały być sprawą wyłącznie działu informatyki.
Jak rozpoczyna się cyberatak?
Punktem wejścia rzadko bywa system medyczny. Najczęściej jest nim wiadomość do pracownika administracyjnego, przejęte hasło albo usługa zdalna wystawiona do internetu bez drugiego składnika uwierzytelnienia. W raporcie IBM z 2025 roku phishing odpowiadał za 16 procent analizowanych naruszeń.
Pierwsze godziny wyglądają przy tym niepozornie, a Mandiant podaje, że w 2025 roku mediana czasu od wejścia atakującego do wykrycia wyniosła 14 dni – tyle organizacja zwykle pracuje, nie wiedząc o incydencie. Dla placówki jest to znak, że zanim systemy przestały odpowiadać, atakujący był w środowisku od dawna.
Co dzieje się w środowisku IT?
Atakujący nie szuka od razu dokumentacji pacjentów. Szuka uprawnień, bo one otwierają wszystko naraz. Dopiero wtedy widać, jak wygląda cyberatak na szpital od środka: jako ciąg drobnych kroków. Każdy z nich z osobna przypomina zwykłą czynność administracyjną.
Przejęcie kont i uprawnień
Przejęte konto pracownika samo w sobie daje niewiele. Wartość ma dostęp do usługi katalogowej Active Directory. To ona ustala, kto i do czego może się zalogować w całej sieci. Atakujący zbiera więc dane logowania ze stacji roboczych, szuka kont o wysokich uprawnieniach i przechodzi między serwerami zwykłymi narzędziami administracyjnymi. W dziennikach zdarzeń jego ruch wygląda jak praca działu IT.
Kiedy atak dosięga systemów medycznych?
System HIS (Hospital Information System) prowadzi dokumentację i zlecenia, PACS (Picture Archiving and Communication System) przechowuje i udostępnia badania obrazowe, a poczta spina komunikację z laboratoriami. Zaszyfrowanie któregokolwiek z nich zatrzymuje inny fragment pracy placówki. Szpital odczuwa atak ransomware jako kilka równoległych awarii: część oddziałów traci historię leczenia, część dostęp do obrazów, a rejestracja zdolność potwierdzania wizyt.
Jakie są skutki dla szpitala?
Personel odczuwa najszybciej utratę dostępu do informacji potrzebnej przy pacjencie. Leczenie trwa dalej, ale w trybie awaryjnym: wolniej i z decyzjami podejmowanymi bez pełnej historii badań. Dlatego reakcja na cyberatak krok po kroku układa się inaczej niż w firmie, która może wstrzymać usługę na dobę.
Powrót do procedur awaryjnych
Praca na papierze bywa dłuższa, niż zakłada plan awaryjny. Po ataku na irlandzki system ochrony zdrowia HSE w 2021 roku placówki straciły dostęp do systemów klinicznych, laboratoryjnych i obrazowych, a odtwarzanie środowiska zajęło ponad cztery miesiące.
W ochronie zdrowia cyberbezpieczeństwo mierzy się więc utrzymaniem ciągłości pracy i czasem, po którym ktoś zauważa i przerywa incydent. W VigilHorizon zaczynamy rozmowę z placówkami od zestawienia tych dwóch rzeczy: ile zajmuje dziś zauważenie nietypowego sygnału i kto ma prawo podjąć decyzję, zanim atak dojdzie do systemów wspierających leczenie.
Jak SOC wykryłby taki atak?
Opisany scenariusz pokazuje, jak wygląda cyberatak na szpital od strony detekcji. Każdy jego etap zostawia sygnał możliwy do zauważenia wcześniej niż komunikat o szyfrowaniu. Warunkiem jest ktoś, kto ten sygnał czyta i ma go z czym porównać.
Taką rolę pełni SOC, czyli Security Operations Center – zespół monitorujący bezpieczeństwo. Pracuje on na danych z systemu SIEM, Security Information and Event Management, który koreluje logi z wielu systemów. Dlatego sam monitoring nie wystarcza do zatrzymania ataku.
Etapy ataku i odpowiadające im punkty wykrycia:
| Etap ataku | Możliwość wykrycia przez SOC |
|---|---|
| Phishing do pracownika administracyjnego | Analiza poczty i zgłoszeń od użytkowników |
| Nietypowe logowanie na przejętym koncie | Korelacja zdarzeń w systemie SIEM |
| Eskalacja uprawnień w Active Directory | Alert z reguły detekcyjnej i weryfikacja przez analityka |
| Ruch boczny między serwerami | Analiza zachowań kont i stacji roboczych |
| Pierwsze próby szyfrowania | Incident Response: izolacja hosta i odcięcie segmentu sieci |
W VigilHorizon traktujemy alert jak sprawę, która ma właściciela. Zgłoszenie przechodzi wraz ze zmianą dyżuru razem z opisem tego, co już sprawdzono. Analityk na nowym dyżurze może zamknąć temat albo odciąć zagrożony segment bez zwoływania narady. Wykrycie jest pracą ludzi prowadzonych procedurą, a jego wartość mierzy czas, po którym ktoś przerywa atak.
Jak wymagania NIS2 pomagają ograniczyć skutki?
Dyrektywa NIS2 zalicza szpitale do sektora zdrowia. Wymaga od nich konkretnych zdolności: obsługi incydentów, ciągłości działania, kopii zapasowych, kontroli dostępu i szkoleń personelu. Pokazuje to zestawienie tego, jakie wymagania wobec monitoringu naprawdę trzeba spełnić.
Ustawa o KSC obowiązuje od 3 kwietnia 2026 roku, a wdrożenie SZBI ma nastąpić do 3 kwietnia 2027 roku. Osobno biegną terminy zgłoszeń – wczesne ostrzeżenie w ciągu 24 godzin i pełne zgłoszenie w ciągu 72 godzin, liczone od chwili, w której organizacja dowiaduje się o incydencie. Stan przygotowania placówki porządkuje audyt zgodności z NIS2.
Co zmienia monitoring bezpieczeństwa 24/7 w przebiegu incydentu:
| Element | Obsługa w godzinach pracy działu IT | Monitoring bezpieczeństwa 24/7 z reakcją |
|---|---|---|
| Sygnał poza godzinami pracy i w weekend | Czeka w kolejce do najbliższego dnia roboczego | Trafia do dyżurnego analityka od razu |
| Decyzja o izolacji hosta | Wymaga kontaktu z kierownictwem i odkłada się w czasie | Wynika z playbooka i przypisanego mandatu zespołu |
| Okno 24 godzin na wczesne ostrzeżenie | Biegnie od uzyskania wiedzy o incydencie poważnym, niezależnie od modelu dyżurów | Biegnie od uzyskania wiedzy o incydencie poważnym; ciągła analiza może przyspieszyć jego rozpoznanie |
| Zasięg ataku w środowisku | Rozpoznanie i ruch boczny mają czas dojść do systemów medycznych | Etap rozpoznania bywa przerwany wcześniej |
Dla kierownictwa placówki liczy się w tym zestawieniu jedna wielkość: ile godzin sygnał czeka na ocenę. Ta liczba wraca potem w zasięgu ataku i w momencie, od którego biegną terminy zgłoszenia.
Jak ograniczyć ryzyko?
Największy efekt daje skrócenie drogi od pierwszego sygnału do decyzji. Monitoring bezpieczeństwa szpitala zaczyna się opłacać dokładnie w tym miejscu, bo samo dokładanie narzędzi podnosi przede wszystkim liczbę zdarzeń do obsłużenia. Punktem wyjścia bywa sprawdzenie, co obejmuje audyt bezpieczeństwa IT.
W naszej pracy z placówkami najwięcej zmienia przećwiczona pierwsza godzina. Zespół ma spisane role – kto potwierdza incydent, kto informuje kierownictwo, kto rozmawia z dostawcą systemu medycznego. Procedura, której nikt wcześniej nie przerobił, w dniu incydentu rozpada się na serię telefonów.
Środki, które realnie skracają czas reakcji:
- Obsługa całodobowa – SOC dla szpitala pracuje na jego danych, także w dniu wolnym.
- Nadzór nad pocztą i tożsamością – monitorowanie środowiska Microsoft 365 wyłapuje nowe reguły przekierowania.
- Segmentacja sieci – oddzielenie systemów medycznych od sieci biurowej ogranicza zasięg ruchu bocznego.
- Uwierzytelnianie wieloskładnikowe (MFA) – samo hasło przestaje wystarczać do zdalnego wejścia.
- Audyty i szkolenia – pokazują różnicę między dokumentacją a konfiguracją, a personel zgłasza podejrzaną wiadomość wcześniej.
Backup i odtworzenie działania po ataku
Kopia zapasowa odpowiada za powrót danych, a nie za skrócenie czasu wykrycia. Liczą się dwa parametry: RTO (Recovery Time Objective, docelowy czas przywrócenia usługi) i RPO (Recovery Point Objective, dopuszczalna ilość utraconych danych). Kopia bezpieczna to kopia, której atakujący nie może zmienić ani skasować – stąd standard 3-2-1-1-0 z kopią niezmienialną i przetestowanym odtworzeniem.
Ciągłość działania szpitala opiera się więc na dwóch warstwach naraz – wykryciu i reakcji po stronie zespołu bezpieczeństwa oraz warstwie odzyskania działania, za którą odpowiadają usługi SecureVault.
Alert nie jest końcem monitoringu, tylko początkiem pracy. Skalę incydentu wyznacza to, ile minut mija, zanim ktoś ten alert przeczyta, zrozumie i podejmie decyzję.
Od czego zacząć, żeby cyberatak nie zatrzymał leczenia?
Cyberatak na szpital nie kończy się na problemie działu informatyki: zakłóca pracę systemów wspierających leczenie, wydłuża obsługę pacjentów i obciąża personel. Ile z tej pracy uda się utrzymać, widać po pierwszej godzinie: dyżurny ma wtedy albo spisany scenariusz i prawo go uruchomić bez pytania o zgodę, albo sam telefon do przełożonego.
W tej właśnie sprawie pomagamy placówkom najczęściej. Proponujemy audyt bezpieczeństwa, gdy trzeba zobaczyć stan faktyczny środowiska, audyt zgodności z NIS2, gdy pytanie dotyczy obowiązków i terminów, oraz wdrożenie SOC 24/7, gdy placówka potrzebuje zespołu czytającego jej sygnały każdego dnia tygodnia.
Najczęściej zadawane pytania (FAQ)
Czy NIS2 obejmuje szpitale?
Sektor zdrowia jest wymieniony w załączniku I dyrektywy NIS2, a w polskiej ustawie o KSC ochrona zdrowia należy do sektorów kluczowych. To, czy placówka jest podmiotem kluczowym czy ważnym, zależy od jej wielkości i wyniku samooceny.
Kto w placówce zgłasza incydent i w jakim czasie?
Organizacja powinna wyznaczyć osoby odpowiedzialne za przygotowanie i przekazanie zgłoszeń. Dla incydentu poważnego NIS2 wymaga działania bez zbędnej zwłoki: wczesnego ostrzeżenia najpóźniej w ciągu 24 godzin i zgłoszenia w ciągu 72 godzin od uzyskania o nim wiedzy. Raport końcowy składa się zasadniczo do miesiąca od zgłoszenia. Jeśli incydent nadal trwa, przekazuje się raport postępu, a raport końcowy do miesiąca od zakończenia obsługi. Szczegóły określają właściwe przepisy krajowe i sektorowe.
Po czym rozpoznać trwający incydent, zanim systemy przestaną działać?
Sygnałem bywa nowe konto administracyjne, logowanie z nietypowej lokalizacji albo reguła przekierowująca pocztę na zewnętrzny adres. Pojedynczo każdy z tych faktów wygląda niewinnie, dlatego wychwytuje je dopiero zestawienie zdarzeń z różnych systemów.
Czy backup wystarczy do ochrony przed ransomware?
Backup pomaga dopiero wtedy, gdy atakujący nie ma do niego dostępu. Jeżeli kopie leżą w tej samej domenie i bez ochrony przed zmianą, ransomware sięga po nie razem z produkcją.
Jak chronić systemy medyczne, których nie da się często aktualizować?
Aparaturę z ograniczonym oknem serwisowym oddziela się siecią i ścisłą kontrolą dostępu, zamiast wymuszać na niej zmiany konfiguracji. Nadzór przenosi się wtedy na ruch wokół niej: kto się łączy, z jakiego segmentu i o jakiej porze.
Od czego zacząć przygotowanie placówki do wymagań NIS2?
Od spisu systemów wspierających leczenie i ustalenia, które z nich zatrzymują pracę oddziałów w razie awarii. Ta lista porządkuje kolejność dalszych działań: procedur, testów odtworzeniowych i zakresu monitoringu.
Dowiedz się więcej
Zobacz również

13 października 2026
Co pentester znalazł w 30 minut po wejściu do sieci? Najczęstsze błędy organizacji

9 października 2026
10 najczęstszych błędów wykrywanych podczas audytu zgodności z NIS2
3 października 2026
Jak wygląda cyberatak na urząd miasta? Scenariusz incydentu krok po kroku
Nie wiesz który pakiet jest odpowiedni dla Twojej firmy?
Wypełnij krótką ankietę
Wypełnij formularz, a pomożemy dobrać monitoring, obsługę incydentów lub wsparcie dostępności do potrzeb Twojej organizacji. Zakres działań i warunki współpracy ustalimy przed rozpoczęciem usługi.