
10 najczęstszych błędów wykrywanych podczas audytu zgodności z NIS2
9 października 2026
Organizacje przystępujące do audytu mają zwykle listę wdrożeń, która wygląda solidnie: firewall, ochrona stacji roboczych, kopie zapasowe, kontrola dostępu. W praktyce analiza luk bezpieczeństwa NIS2 rzadko kończy się na brakującym urządzeniu – rozjeżdżają się procesy, dowody i reakcja na zdarzenie. Przejdź przez dziesięć obszarów, w których audyt najczęściej znajduje różnicę między wdrożeniem a możliwością jego wykazania!
Najważniejsze informacje
- Sprzęt rzadko bywa wąskim gardłem – audyt częściej pokazuje brak właściciela zadania niż brak systemu.
- Monitoring infrastruktury odpowiada na inne pytanie niż monitoring bezpieczeństwa – dostępność serwera nic nie mówi o tym, czy ktoś właśnie przegląda dane firmy.
- Alert sam nie kończy sprawy – zgłoszenie, którego nikt nie ocenił, zostaje w konsoli jako zdarzenie bez decyzji i bez zapisu.
- Zgodności trzeba dowieść – bez rejestrów, zapisów i wyników testów audytor widzi lukę także tam, gdzie działanie istnieje.
- Przygotowanie do NIS2 ma swój rytm – przegląd ryzyka, testy odtworzeniowe i aktualizacja dokumentacji wracają w ustalonych odstępach i po każdej większej zmianie w infrastrukturze.
Brak pełnej inwentaryzacji aktywów
Pierwsze pytanie audytu brzmi: czym organizacja zarządza – a wykaz aktywów zwykle urywa się na granicy serwerowni. Unijne przepisy wykonawcze opisują go jako dokument aktualny i spójny, z historią zmian. Zasób spoza wykazu zostaje poza analizą ryzyka i poza monitoringiem.
Wykaz, który przechodzi audyt, obejmuje między innymi:
- Serwery i stacje robocze z systemami, które na nich pracują.
- Usługi chmurowe kupowane poza działem IT.
- Urządzenia sieciowe i zdalny dostęp dostawców.
- Środowiska testowe uruchomione na czas projektu.
- Dane wraz z właścicielami po stronie biznesu.
Pytanie kontrolne: Kiedy ostatni raz ktoś porównał wykaz aktywów z listą systemów działających w firmie?Brak monitoringu bezpieczeństwa 24/7
Dostępność serwera i wykrycie naruszenia to dwa różne pomiary. Krajowe przepisy mówią o monitorowaniu w trybie ciągłym, a wytyczne ENISA dodają wstępną ocenę zgłoszeń i reakcję według spisanych procedur. Praktyczne wymagania NIS2 wobec monitoringu bezpieczeństwa zaczynają się przy osobie, która zdarzenie ocenia.
Zanim nazwiemy zdarzenie incydentem, sprawdzamy, czy konto zachowuje się jak zwykle o tej porze, czy zmiana w konfiguracji ma ślad w zgłoszeniu serwisowym i czy ten sam sygnał widać na innych stanowiskach. Ta ocena zajmuje analitykowi VigilHorizon kilka minut i kończy się jedną z dwóch decyzji: sprawa idzie do reagowania albo zostaje opisana jako znany fałszywy alarm.
Pytanie kontrolne: Kto ocenia zdarzenie zgłoszone w sobotę rano i gdzie zapisany jest wynik tej oceny?
Brak procedur Incident Response
Numer telefonu do administratora rozwiązuje problem techniczny, ale nie odpowiada na pytania dyrektywy: czy zdarzenie jest incydentem znaczącym i kto to przesądza. Przepisy wiążą zarządzanie incydentami NIS2 z reakcją operacyjną oraz kwalifikacją i zgłoszeniem zdarzenia, w oknach 24 i 72 godzin od uzyskania wiedzy o incydencie. Bez tych ustaleń najwięcej czasu zabiera szukanie osoby decyzyjnej.
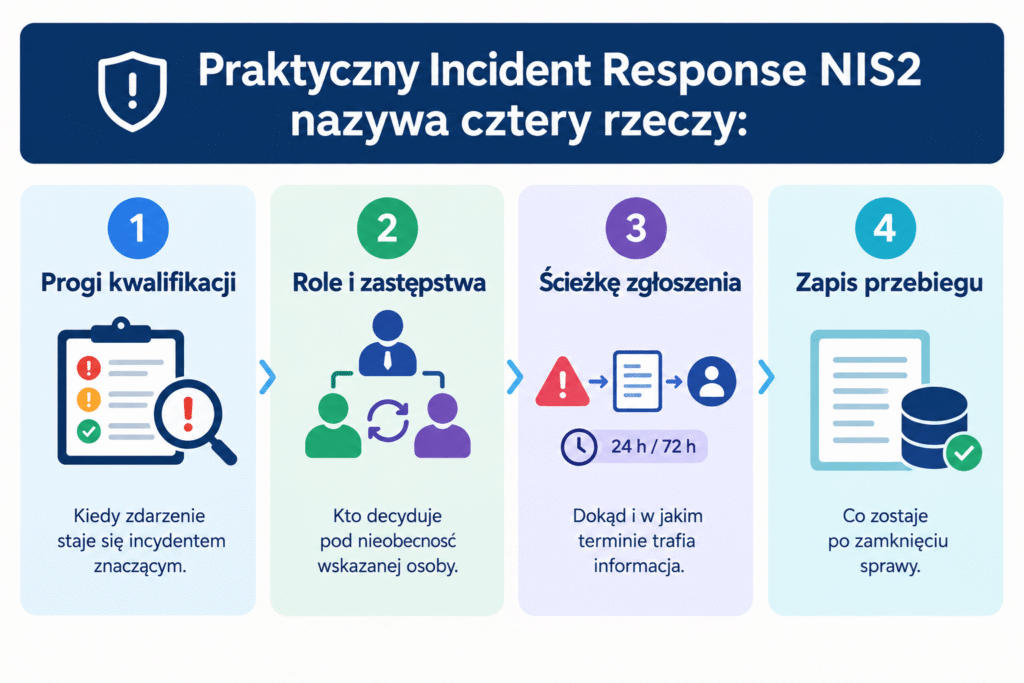
Pytanie kontrolne: Czy procedura reagowania nazywa osobę, która kwalifikuje incydent jako znaczący?
Brak regularnej analizy podatności
Raport ze skanera pokazuje, co było podatne w dniu skanowania. Wartość powstaje na kolejnym etapie: przy ocenie ekspozycji, priorytetach i usunięciu podatności krytycznych bez zbędnej zwłoki. Skan bez właściciela zadania i terminu zostaje otwartą listą. Nikt jej potem nie zamyka.
Audyt patrzy na to od strony dowodów: czy poprzedni raport ma ślad decyzji i kto potwierdził naprawę. Regularny audyt bezpieczeństwa IT pokazuje, które podatności wracają przez powielaną konfigurację.
Pytanie kontrolne: Które podatności krytyczne z ostatniego skanu mają dziś przypisanego właściciela i termin naprawy?
Nieprzetestowane kopie zapasowe
Kopia, której nikt nie odtworzył, pozostaje założeniem. Przepisy wykonawcze wymagają regularnych testów odzyskiwania i zapisania ich wyników. Test pokazuje dwie wielkości spoza konsoli backupu: RTO (Recovery Time Objective, docelowy czas przywrócenia usługi) oraz RPO (Recovery Point Objective, dopuszczalna ilość utraconych danych). Bez udokumentowanego odtworzenia znany jest harmonogram kopii, ale nie czas powrotu do pracy. Audyt sprawdza przy tym zakres kopii.
Pytanie kontrolne: Ile czasu zajęło ostatnie odtworzenie kluczowej usługi z kopii i kto potwierdził jego wynik?
Nadmierne uprawnienia użytkowników
Konta z uprawnieniami szerszymi od potrzebnych zamieniają drobne zdarzenie w poważny incydent. Przepisy wykonawcze przewidują najmniejsze konieczne uprawnienia, okresowe przeglądy dostępów i MFA (Multi-Factor Authentication, logowanie z dodatkowym składnikiem) na kontach uprzywilejowanych. Konto współdzielone kasuje rozliczalność – po incydencie nie da się ustalić, kto wykonał daną operację.
Przegląd dostępów łatwo wypada z rytmu przy zmianach kadrowych: uprawnienia nadane na czas projektu albo poprzedniego stanowiska zostają w koncie, choć nikt już z nich nie korzysta. Tak samo kończą się uprawnienia podniesione „na chwilę”, jeśli nikt nie ustalił, kiedy mają wygasnąć. Użycie takiego konta widać najpierw w zdarzeniach bezpieczeństwa, a te ktoś musi czytać przez całą dobę – tak działa nasza całodobowa obsługa zdarzeń bezpieczeństwa.
Pytanie kontrolne: Czy da się dziś wskazać z imienia osobę, która wczoraj zalogowała się na konto administratora?
Brak segmentacji sieci
Płaska sieć daje atakującemu widok na resztę środowiska z jednego przejętego stanowiska – tak wygląda poruszanie się w poprzek sieci, czyli lateral movement. Podział na strefy utrudnia rozejście się ataku, choć go nie zatrzymuje, dlatego audyt sprawdza reguły ruchu między strefami i to, kto może je zmienić.
Spowolnienie daje czas, żeby zauważyć ruch między strefami i odciąć go, zanim atak wyjdzie poza jedną z nich. Reguły ruchu mają przy tym wynikać z oceny ryzyka, nie z historii nadawanych dostępów.
Pytanie kontrolne: Co zobaczy atakujący, który przejmie jedno stanowisko w dziale księgowości?
Brak procesu zarządzania ryzykiem
Zarządzanie ryzykiem najłatwiej wypada z pola widzenia, bo nie ma własnej konsoli ani powiadomień. Krajowe przepisy przewidują SZBI (system zarządzania bezpieczeństwem informacji) oraz systematyczne szacowanie ryzyka. Obejmuje ono także zależności od dostawców. Audyt szuka tu śladu cyklu: kiedy ostatnio aktualizowano ocenę i kto zatwierdził pozostawienie ryzyka bez działania.
Pytanie kontrolne: Która osoba z kierownictwa zatwierdziła ostatnią ocenę ryzyka i jakie działania po niej ruszyły?
Brak dokumentacji i dowodów
Dyrektywa wymaga, żeby organizacja potrafiła wykazać stosowane środki, więc audyt ocenia nie tylko stan faktyczny, ale i możliwość jego wykazania. W tym obszarze analiza
luk bezpieczeństwa NIS2 najczęściej kończy się wnioskiem, że działanie istnieje, tylko nie zostawia po sobie śladu. Odpowiedzialności nie zdejmuje też delegowanie zadań.
Dowodem dla audytora bywa najczęściej:
- Polityka z datą przeglądu i podpisem osoby zatwierdzającej.
- Rejestr incydentów z kwalifikacją i terminami zgłoszeń.
- Wyniki testów odtworzeniowych wraz z wnioskami.
- Historia zmian w konfiguracji i uprawnieniach.
Pytanie kontrolne: Gdyby audytor poprosił dziś o dowód ostatniego przeglądu uprawnień, ile czasu zajęłoby jego odnalezienie?
Traktowanie zgodności jako jednorazowego projektu
Typowy scenariusz wygląda tak: organizacja domyka wdrożenia przed terminem, a rok później wchodzi w audyt przekonana o swojej zgodności. Ustalenia dotyczą wtedy kilku obszarów naraz – obsługi zdarzeń, procedur reagowania, podatności i dokumentacji – a ich wspólnym źródłem są procesy rozjeżdżające się po zmianach kadrowych. Zgodność zużywa się razem z infrastrukturą.
Dlatego w naszej pracy przegląd wraca do ustaleń sprzed kwartału: sprawdzamy, które zgłoszenia powtórzyły się mimo wdrożonej poprawki. To pokazuje, czy rekomendacje stały się czymś więcej niż wpisem w raporcie.
Pytanie kontrolne: Co uruchamia ponowną ocenę zgodności: kalendarz, zmiana w infrastrukturze czy pismo z urzędu?
Jak przygotować się do audytu?
Przygotowanie do NIS2 polega na zebraniu dowodów powstających i tak w codziennej pracy. W praktyce to cztery ruchy: aktualizacja wykazu aktywów, przegląd uprawnień, test odtworzenia usługi i porządek w rejestrze incydentów. Ocena zgodności NIS2 przebiega wtedy szybciej. Kolejność działań zbiera tekst o przygotowaniu organizacji do audytu zgodności z NIS2.
Materiał zazwyczaj istnieje, brakuje mu porządku i dat – od tego stanu zaczyna się audyt NIS2 dla firm bez własnego zespołu bezpieczeństwa. Zestawienie wymagań z dowodami ich stosowania, czyli analiza luk, nazywana też Gap Analysis NIS2, pokazuje różnicę między deklaracją a stanem faktycznym. Szerszy zakres obejmuje audyt bezpieczeństwa.
Dziesięć obszarów kontroli wraz z orientacyjnym poziomem ryzyka, zależnym od skali skutków i ekspozycji usługi:
| Obszar | Co zwykle znajduje audyt | Orientacyjny poziom ryzyka |
|---|---|---|
| Inwentaryzacja aktywów | wykaz bez usług chmurowych i środowisk testowych | wysoki |
| Monitoring bezpieczeństwa | zdarzenia zbierane bez oceny i bez reakcji | krytyczny |
| Reagowanie na incydenty | brak progów kwalifikacji i ścieżki zgłoszenia | krytyczny |
| Zarządzanie podatnościami | skan bez priorytetów i terminów naprawy | wysoki |
| Kopie zapasowe | brak udokumentowanych testów odtworzenia | krytyczny |
| Uprawnienia użytkowników | konta współdzielone, dostępy po zmianie stanowiska | wysoki |
| Segmentacja sieci | płaska sieć, reguły ruchu bez przeglądu | średni |
| Zarządzanie ryzykiem | ocena jednorazowa, bez cyklu i zatwierdzenia | wysoki |
| Dokumentacja i dowody | działania bez zapisu i bez dat przeglądu | wysoki |
| Utrzymanie zgodności | brak rytmu przeglądów po zakończeniu wdrożeń | średni |
Rekomendowane działania naprawcze w czterech obszarach o największym ciężarze:
| Obszar | Najczęstszy problem | Rekomendacja |
|---|---|---|
| Monitoring | brak zapewnionej obsługi alertów | monitoring bezpieczeństwa 24/7 z przypisaną obsługą zgłoszeń |
| Backup | kopie wykonywane bez testów | regularne testy odtworzeniowe z zapisem wyników |
| Incydenty | brak procedury reagowania | opisany proces Incident Response z progami, rolami i terminami |
| Dokumentacja | nieaktualne polityki i rejestry | cykliczny przegląd z datą i osobą odpowiedzialną |
Decydent ma z tego zestawienia jedno zadanie do wykonania przed audytem: sprawdzić, które obszary mają dziś przypisanego właściciela, a które są niczyje. Te drugie wracają w ustaleniach niezależnie od tego, ile narzędzi w nich pracuje.
Brak zapisu wychodzi na jaw w pierwszych minutach rozmowy: pytam o datę ostatniego przeglądu uprawnień, a w odpowiedzi słyszę, że ktoś to na pewno robił i poszuka maila. Rozmowa schodzi wtedy z zabezpieczeń na odtwarzanie z pamięci, a odtworzone z pamięci ustalenie nie jest dowodem.
Podsumowanie
Dziesięć obszarów z tego tekstu układa się w jedną obserwację: zgodność z NIS2 mieszka w codziennej pracy, a nie w spisie zakończonych wdrożeń. Dla decydenta punkt startu jest prosty: kto obsługuje zdarzenia i co po tej obsłudze zostaje na piśmie. Obie odpowiedzi mają w praktyce jedną postać: nazwisko wpisane w zakres obowiązków, ze wskazanym zastępstwem na czas nieobecności.
Jeśli któryś z tych punktów zostaje dziś bez jednoznacznej odpowiedzi, proponujemy zacząć od audytu zgodności z NIS2 i analizy luk, a skończyć na planie działań naprawczych z priorytetami i terminami. Rozmowa o stanie faktycznym zajmuje mniej czasu niż kolejne wdrożenie podejmowane bez rozpoznania.
Najczęściej zadawane pytania (FAQ)
Czym różni się analiza luk od audytu zgodności?
Analiza luk porównuje stan faktyczny z wymaganiami i wskazuje różnice, a audyt zgodności ocenia dodatkowo, czy wymagania są stosowane w sposób możliwy do wykazania. Analiza luk bywa więc pierwszym krokiem przed pełnym audytem.
Czy każda organizacja objęta NIS2 ma takie same wymagania?
Zakres obowiązków różni się między podmiotami, bo kształtuje go kwalifikacja podmiotu i ryzyko związane ze świadczonymi usługami. Pierwszym krokiem jest formalne ustalenie statusu.
Jak często powtarzać ocenę zgodności?
Rytm oceny ustala się na podstawie ryzyka i tempa zmian w środowisku, a przeglądu wymaga też każda większa zmiana w infrastrukturze lub w gronie dostawców. Do terminu w kalendarzu trzeba dopisać zakres.
Czy audyt obejmuje dokumentację i dowody?
Tak, a o wyniku rozstrzyga zwykle aktualność, nie samo istnienie pliku. Polityka sprzed kilku lat albo procedura bez zatwierdzenia trafia do ustaleń na równi z całkowitym brakiem dokumentu.
Czy spełnienie wymagań oznacza konieczność zakupu zewnętrznego SOC (Security Operations Center)?
Przepisy opisują funkcję, którą trzeba zapewnić: ciągłe monitorowanie oraz obsługę zdarzeń bezpieczeństwa. Sposób jej realizacji – zespół wewnętrzny albo partner zewnętrzny – pozostaje decyzją organizacji.
Od czego zacząć przy ograniczonym budżecie?
Najwięcej daje uporządkowanie wykazu aktywów oraz ustalenie, kto obsługuje zgłoszenia poza godzinami pracy biura. Obie rzeczy kosztują głównie czas.
Dowiedz się więcej
Zobacz również

13 października 2026
Co pentester znalazł w 30 minut po wejściu do sieci? Najczęstsze błędy organizacji

6 października 2026
3 października 2026
Jak wygląda cyberatak na urząd miasta? Scenariusz incydentu krok po kroku
Nie wiesz który pakiet jest odpowiedni dla Twojej firmy?
Wypełnij krótką ankietę
Wypełnij formularz, a pomożemy dobrać monitoring, obsługę incydentów lub wsparcie dostępności do potrzeb Twojej organizacji. Zakres działań i warunki współpracy ustalimy przed rozpoczęciem usługi.