
Jak wygląda audyt bezpieczeństwa krok po kroku?
29 września 2026
Czy audyt sprowadza się do uruchomienia skanera podatności? Profesjonalny audyt bezpieczeństwa IT jest procesem diagnostycznym, który prowadzi do mapy ryzyk i planu działań, a skaner pozostaje w nim jednym z narzędzi. Każdy etap ma uzgodniony zakres i przypisane role, więc organizacja z góry wie, co dostaje na wyjściu. Zobacz, jak układa się kolejność etapów, od spotkania otwierającego po raport z priorytetami!
Najważniejsze informacje
- Przypisanie ról ma skutek praktyczny – za wynik każdego etapu odpowiada konkretna osoba, a nieuzgodniony zakres kończy się sporem o to, czego audyt nie objął.
- Zakres ustala się na starcie – spotkanie otwierające wiąże cele biznesowe z systemami i wymaganiami regulacyjnymi.
- Dowód waży więcej niż deklaracja – audytor prosi o log, zgłoszenie albo raport z testu odtworzenia usługi.
- Raport zawiera plan działań – każde ustalenie dostaje priorytet, właściciela, termin i sposób ponownej weryfikacji.
- Efekt powstaje po audycie – raport wskazuje kolejność prac, a zmianę w poziomie ryzyka widać dopiero przy kolejnym przeglądzie tego samego obszaru.
Etap pierwszy – poznanie organizacji
Spotkanie otwierające ma jedno zadanie biznesowe: ustalić, na jakie pytania kierownictwa ma odpowiedzieć raport końcowy. Na tym etapie audyt bezpieczeństwa IT jest jeszcze rozmową o celach, systemach krytycznych i wymaganiach regulacyjnych. Uzgadnia się też zasady pracy: kto udostępnia dowody i w jakich oknach prowadzone są testy.
Rozmowę otwierającą zaczynamy od listy usług, których firma nie może zatrzymać dłużej niż na kilka godzin, i dopiero z niej schodzimy do systemów. Powstaje wtedy hierarchia obszarów powiązana z wpływem na działanie firmy. Jak wygląda audyt bezpieczeństwa w konkretnej organizacji, widać już po tej jednej liście.
Siedem etapów i to, co zostaje po każdym z nich:
| Etap | Co organizacja ma na wyjściu |
|---|---|
| 1. Poznanie organizacji | spisany zakres, zasady pracy i harmonogram |
| 2. Inwentaryzacja środowiska | wykaz zasobów powiązany z usługami i właścicielami |
| 3. Analiza konfiguracji | lista odstępstw od przyjętych zasad i wyjątków |
| 4. Weryfikacja podatności | potwierdzone ustalenia z oceną skutku |
| 5. Ocena procesów | ocena gotowości operacyjnej i luk w rolach |
| 6. Raport i rekomendacje | mapa ryzyk z planem działań i priorytetami |
| 7. Praca po audycie | potwierdzenie, że wskazane słabości zniknęły |
Dla kierownictwa ważniejsza od nazw etapów jest druga kolumna: pokazuje, co po każdym etapie zostaje w firmie na piśmie. Etap, przy którym nikt nie potrafi wskazać takiego dokumentu, trzeba doprecyzować w zakresie jeszcze przed startem prac.
Inwentaryzacja środowiska
Ochrona sięga tylko tam, dokąd sięga wiedza o zasobach, dlatego audyt infrastruktury IT zaczyna się od zestawienia tego, co w firmie faktycznie pracuje. Wytyczne ENISA z czerwca 2025 roku obejmują tu sprzęt, oprogramowanie, dane oraz usługi, lokalne i chmurowe.
W wykazie zasobów zwykle znajdują się:
- Serwery i systemy dziedzinowe – z usługą biznesową, którą obsługują.
- Sieć i urządzenia brzegowe – routery, firewalle, styk z internetem.
- Tożsamość i dostęp – Active Directory, konta uprzywilejowane.
- Usługi chmurowe – dzierżawa Microsoft 365 i zasoby poza serwerownią.
- Urządzenia końcowe – stacje robocze, laptopy, sprzęt serwisowy.
Audytor porównuje ten wykaz z rzeczywistym środowiskiem i dopisuje systemy powstałe poza oficjalnym procesem. Dopiero powiązanie zasobu z usługą i jej właścicielem daje podstawę, na której opiera się ocena bezpieczeństwa organizacji.
Analiza konfiguracji i zabezpieczeń
Zabezpieczenie chroni w takim stopniu, w jakim zostało skonfigurowane, dlatego analiza bezpieczeństwa IT dotyczy ustawień i wyjątków od nich. Audytor przegląda wdrożenie MFA (Multi-Factor Authentication, uwierzytelnianie wieloskładnikowe), zakres uprawnień administracyjnych i zasady wykonywania kopii. Osobnym wątkiem jest audyt sieci komputerowej: podział na strefy i reguły ruchu między systemami o różnej krytyczności.
Co audytor sprawdza w Microsoft 365?
Audyt Microsoft 365 sprawdza, jak skonfigurowano dzierżawę, bo sama licencja nie ustawia żadnej reguły. Pod lupę trafiają zasady dostępu uprzywilejowanego, warunki logowania, retencja logów oraz ustawienia poczty i udostępniania plików. Konfigurację da się porównać z publikowanymi wzorcami CISA (Cybersecurity and Infrastructure Security Agency, amerykańska agencja cyberbezpieczeństwa), choć takie porównanie obejmuje jeden obszar środowiska.
Przy EDR (Endpoint Detection and Response, wykrywanie i reagowanie na stacjach końcowych) oraz SIEM (Security Information and Event Management, zbieranie i korelacja zdarzeń) audytor prosi o dowody innego rodzaju: ile zasobów obejmuje agent, czy zdarzenia dopływają i co dzieje się z alertem. Ustawienia pokazują, jak zbudowano środowisko. Następny etap sprawdza, co da się w nim wykorzystać.
Weryfikacja podatności
Skaner podatności generuje hipotezy, które dopiero po weryfikacji stają się ustaleniami audytu. Część wyników okazuje się fałszywym alarmem albo dotyczy systemów wyłączonych z użycia. Kolejność napraw wyznacza znaczenie zagrożonej usługi, a ocena techniczna jest tylko jednym ze składników. Test penetracyjny sprawdza, czy słabość da się wykorzystać w uzgodnionych granicach – testy penetracyjne różnią się od skanowania podatności celem i głębokością prac.
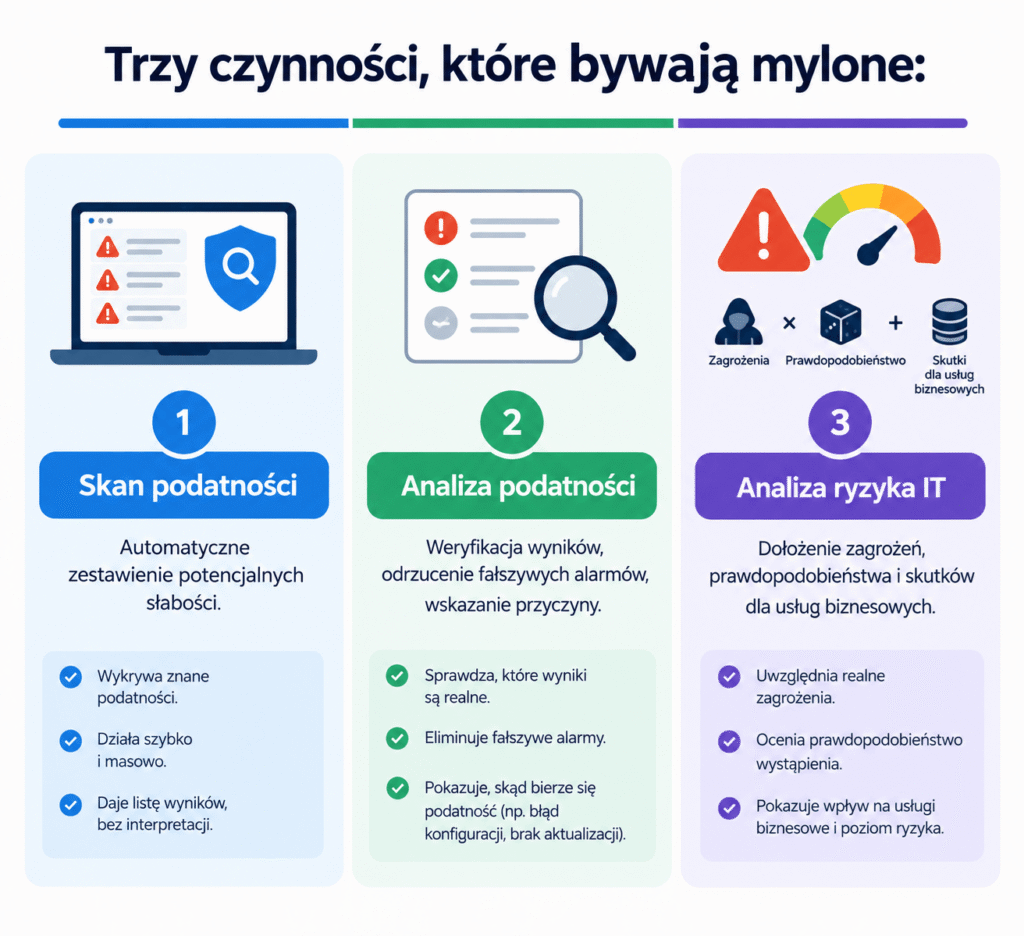
Dobrze poprowadzony audyt bezpieczeństwa IT zostawia organizacji mapę ryzyk i plan działań z priorytetami. Zbiór znalezisk technicznych jest dopiero materiałem do takiego planu. W VigilHorizon układamy ustalenia w kolejność, która bierze pod uwagę wpływ na usługi biznesowe, dostępne zasoby i wymagania regulacyjne.
Ocena procesów i procedur
Opóźnienia w reakcji biorą się zwykle z braku decyzji, dlatego ten etap dotyczy ludzi i sposobu pracy. Audytor przegląda reagowanie na incydenty (Incident Response), zarządzanie zmianą, przeglądy dostępów i plany ciągłości działania.
W polskich przepisach wdrażających NIS2 audyt podmiotu kluczowego ma określony cykl: ustawa ogłoszona 2 marca 2026 roku przewiduje go co najmniej raz na trzy lata. Osobno opisuje to audyt zgodności z NIS2 i sposób przygotowania organizacji.
Jak audytor sprawdza, czy procedura działa?
Prosi o dowód wykonania: zapis z ćwiczenia reagowania albo raport z odtworzenia usługi odniesiony do RTO (Recovery Time Objective, docelowy czas przywrócenia usługi) i RPO (Recovery Point Objective, dopuszczalna utrata danych).
Dopiero zapis z ćwiczenia i raport z odtworzenia mieszczący się w deklarowanym RTO pokazują, że procedura działa poza dokumentem. Przy ISO 27001 audyt techniczny dostarcza dowodów dla systemu zarządzania bezpieczeństwem informacji, choć go nie zastępuje.
Najwięcej dowiadujemy się w momencie, w którym prosimy o dowód wykonania procedury. Zapis w polityce ma wtedy potwierdzenie w logu, zgłoszeniu albo raporcie z testu – albo okazuje się opisem zamiaru, który nigdy nie został sprawdzony
Raport i rekomendacje
Raport końcowy ma być dokumentem decyzyjnym, więc obok ustaleń zawiera plan działań uporządkowany według wpływu na organizację. Każda pozycja zawiera ustalenie, dowód, skutek biznesowy, priorytet, właściciela, termin i sposób ponownego sprawdzenia. Audyt cyberbezpieczeństwa kończy się omówieniem tej listy z zespołem IT i kierownictwem, bo priorytet nadany bez rozmowy o zasobach rzadko przekłada się na wykonanie.
Przykładowe wyniki audytu wraz z priorytetami (przykład ilustracyjny – priorytety zawsze zależą od kontekstu organizacji):
| Obszar | Wynik | Priorytet |
|---|---|---|
| Active Directory | Wymaga poprawy | Wysoki |
| MFA | Częściowo wdrożone | Średni |
| Backup | Zgodny | Niski |
| Monitoring | Brak monitoringu 24/7 | Wysoki |
Rekomendację uznajemy za zamkniętą dopiero wtedy, gdy ma właściciela, termin i ustalony sposób sprawdzenia. Sam wpis „do poprawy” wraca w kolejnym badaniu w niezmienionej formie, dlatego pilnujemy, żeby każda pozycja miała przypisaną osobę i moment, w którym ktoś zapyta o efekt.
Co dzieje się po audycie?
Raport zmienia sytuację firmy dopiero wtedy, gdy uruchamia prace, więc kolejne tygodnie należą do wdrożeń i ich weryfikacji. Zwykle zaczyna się od pozycji o wysokim priorytecie, a równolegle porządkuje się zarządzanie podatnościami jako stały rytm pracy. Część organizacji dokłada tu testy penetracyjne albo okresowe przeglądy konfiguracji.
Scenariusz, który dobrze pokazuje ten mechanizm: organizacja rozpoczyna badanie w przekonaniu, że jej środowisko jest dobrze zabezpieczone, a analiza pokazuje nadmierne uprawnienia administracyjne, brak całodobowego monitoringu i nieaktualne procedury reagowania. Uporządkowanie tych obszarów skraca czas, w jakim firma zauważa zdarzenie i podejmuje decyzję. Dlatego monitoring zaczyna chronić dopiero wtedy, gdy ktoś odpowiada za obsługę alertu.
Brak reakcji po godzinach pracy to najczęstszy powód, dla którego organizacje sięgają po ciągłą obsługę przez zespół SOC (Security Operations Center): usługa SOC 24/7 dokłada do narzędzi ludzi, procedury pierwszej oceny alertu i playbooki reakcji.
Podsumowanie
Dla kierownictwa wartość audytu leży w liście spraw uporządkowanej według wpływu na ciągłość usług. Po audycie zarząd wybiera zmiany do wdrożenia i wskazuje, kto je poprowadzi oraz w jakim terminie, a poziom ryzyka obniża się dopiero wtedy, gdy te prace zostaną zakończone. W VigilHorizon przeprowadzamy audyt bezpieczeństwa albo audyt zgodności z NIS2 i układamy z ustaleń plan wdrożenia rekomendacji z terminami. Zacznij od rozmowy o usługach, które nie mogą się zatrzymać!
Najczęściej zadawane pytania (FAQ)
Ile trwa audyt bezpieczeństwa?
Czas zależy od uzgodnionego zakresu, złożoności środowiska oraz dostępności osób i dowodów. Harmonogram powstaje po spotkaniu otwierającym.
Czy audyt wymaga przestoju?
Wpływ na pracę firmy ustala plan testów, z uwzględnieniem krytyczności systemów i dopuszczalnych okien. Obietnica, że testy niczego nie zakłócą, nie ma podstaw.
Czy audyt obejmuje Microsoft 365?
Obejmuje, jeśli dzierżawa znalazła się w uzgodnionym zakresie, a audytor dostanie prawo odczytu konfiguracji i logów. Przyda się też czas administratora środowiska.
Jak często wykonywać audyt?
Częstotliwość zależy od profilu ryzyka i tempa zmian w środowisku. Rytm skanowania podatności jest osobną sprawą i bywa znacznie krótszy.
Czy audyt jest wymagany przez NIS2?
Dyrektywa wymienia audyty wśród narzędzi nadzoru, a obowiązek konkretnej firmy wynika ze statusu nadanego jej w przepisach o krajowym systemie cyberbezpieczeństwa. Status i terminy przejściowe każda organizacja ma własne.
Czym różni się audyt od testów penetracyjnych?
Audyt pokazuje, gdzie w całym środowisku leży ryzyko, a test penetracyjny bada wybrany wycinek pod kątem wykorzystania słabości. Zwykle firmy zamawiają je właśnie w tej kolejności.
Dowiedz się więcej
Zobacz również

13 października 2026
Co pentester znalazł w 30 minut po wejściu do sieci? Najczęstsze błędy organizacji

9 października 2026
10 najczęstszych błędów wykrywanych podczas audytu zgodności z NIS2

6 października 2026
Nie wiesz który pakiet jest odpowiedni dla Twojej firmy?
Wypełnij krótką ankietę
Wypełnij formularz, a pomożemy dobrać monitoring, obsługę incydentów lub wsparcie dostępności do potrzeb Twojej organizacji. Zakres działań i warunki współpracy ustalimy przed rozpoczęciem usługi.